Conformidad con el Reglamento Europeo de IA, riesgo de modelo SR 11-7, responsabilidad a nivel de consejo, auditabilidad de los flujos autónomos y el marco regulatorio de la IA en los bancos de primer nivel.
La FCA se describe como un regulador tecnológicamente neutro, basado en principios y centrado en los resultados, y aplica esa postura a la IA. Sus normas no suelen imponer ni prohibir tecnologías...
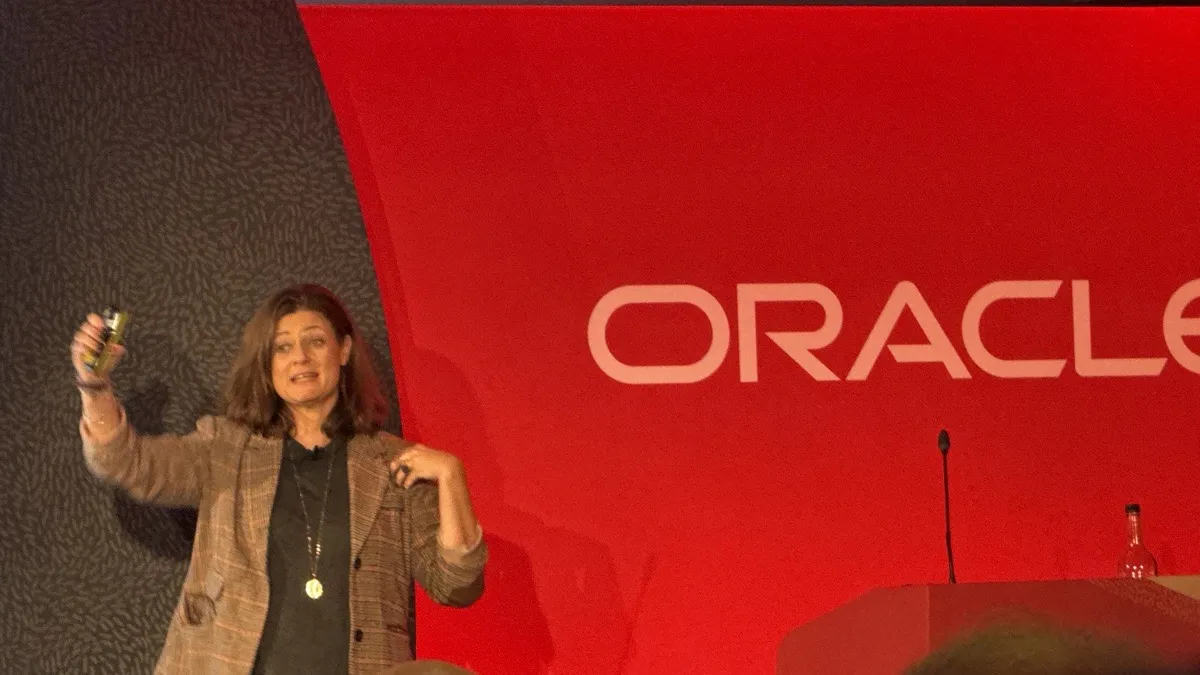
Durante 20 a 25 años, los servicios financieros han tratado la modernización como un proyecto con fecha de cierre. En la apertura del Oracle Financial Services Summit en Londres, la Dra. Leda Glyptis sostuvo que el punto débil del sector es...
Desplegar máquinas físicas autónomas junto a plantillas humanas genera riesgos psicológicos y jurídicos agudos que el software nunca conoció. En la cumbre Economist Enterprise Physical AI and Robotics, Kier Group y el British Standards Institution (BSI) trazaron las bases de la gobernanza de la IA física.
El comité ad hoc del MIT sobre IA no trata la IA generativa como un problema de herramientas que se arregla con una política. Su informe la ve como una prueba de resistencia sobre para qué sirve una formación en el MIT, y sostiene que la incertidumbre no puede...
La IA agéntica es infraestructura operativa en 2026. Este índice la mide como los bancos miden el capital y el crédito: una puntuación de preparación de seis dimensiones en niveles de autonomía, el plano de control, la evidencia regulatoria, la economía unitaria, la preparación organizativa y el alineamiento regulatorio global.
Plano de ingeniería para la IA agéntica en bancos Tier-1: clasificar por permisos y no por inteligencia, tratar cada agente en producción como un modelo SR 11-7 / SS1/23 desde el primer día y construir el plano de control de cinco componentes —cuentas de servicio con scopes OAuth, enrutado semántico determinista, puertas de política OPA, registros de auditoría WORM inmutables e interruptor de emergencia probado— que convierte los flujos autónomos en evidencia auditable.
DORA, EU AI Act, GDPR, riesgo de concentración cloud y soberanía de datos convergen en 2026 en un único stack de cumplimiento bancario. La pregunta estratégica es la disciplina de diseño: operar cumplimiento, gobernanza de IA, evidencia de resiliencia TIC y decisiones de datos soberanos como una sola arquitectura, no como cinco programas paralelos.
Eu Ai Act · Artificial Intelligence Regulation · Ethical Ai Framework