Sebastien Rousseau

CATEGORY

Política y resiliencia

DORA, EU AI Act, NIST standards, third-party risk — the supervisory pressure shaping technology decisions.

4 tags

Tags in this category

  • DORA — 63 articles

    Digital Operational Resilience Act — register of information, ICT third-party risk, threat-led penetration testing, and the operational resilience programme banks must run.

  • EU AI Act — 8 articles

    Implementation guidance, supervisory expectations, high-risk system classification, and the conformity-assessment burden the Act puts on banks.

  • Third-party risk — 8 articles

    ICT third-party risk under DORA, EBA outsourcing guidelines, and the supervisory expectation around critical-vendor concentration.

  • NIST — 6 articles

    NIST standards relevant to banking — FIPS 203/204, AI RMF, SP 800/1800 series — and the supervisory adoption patterns around them.

APPLIED AI

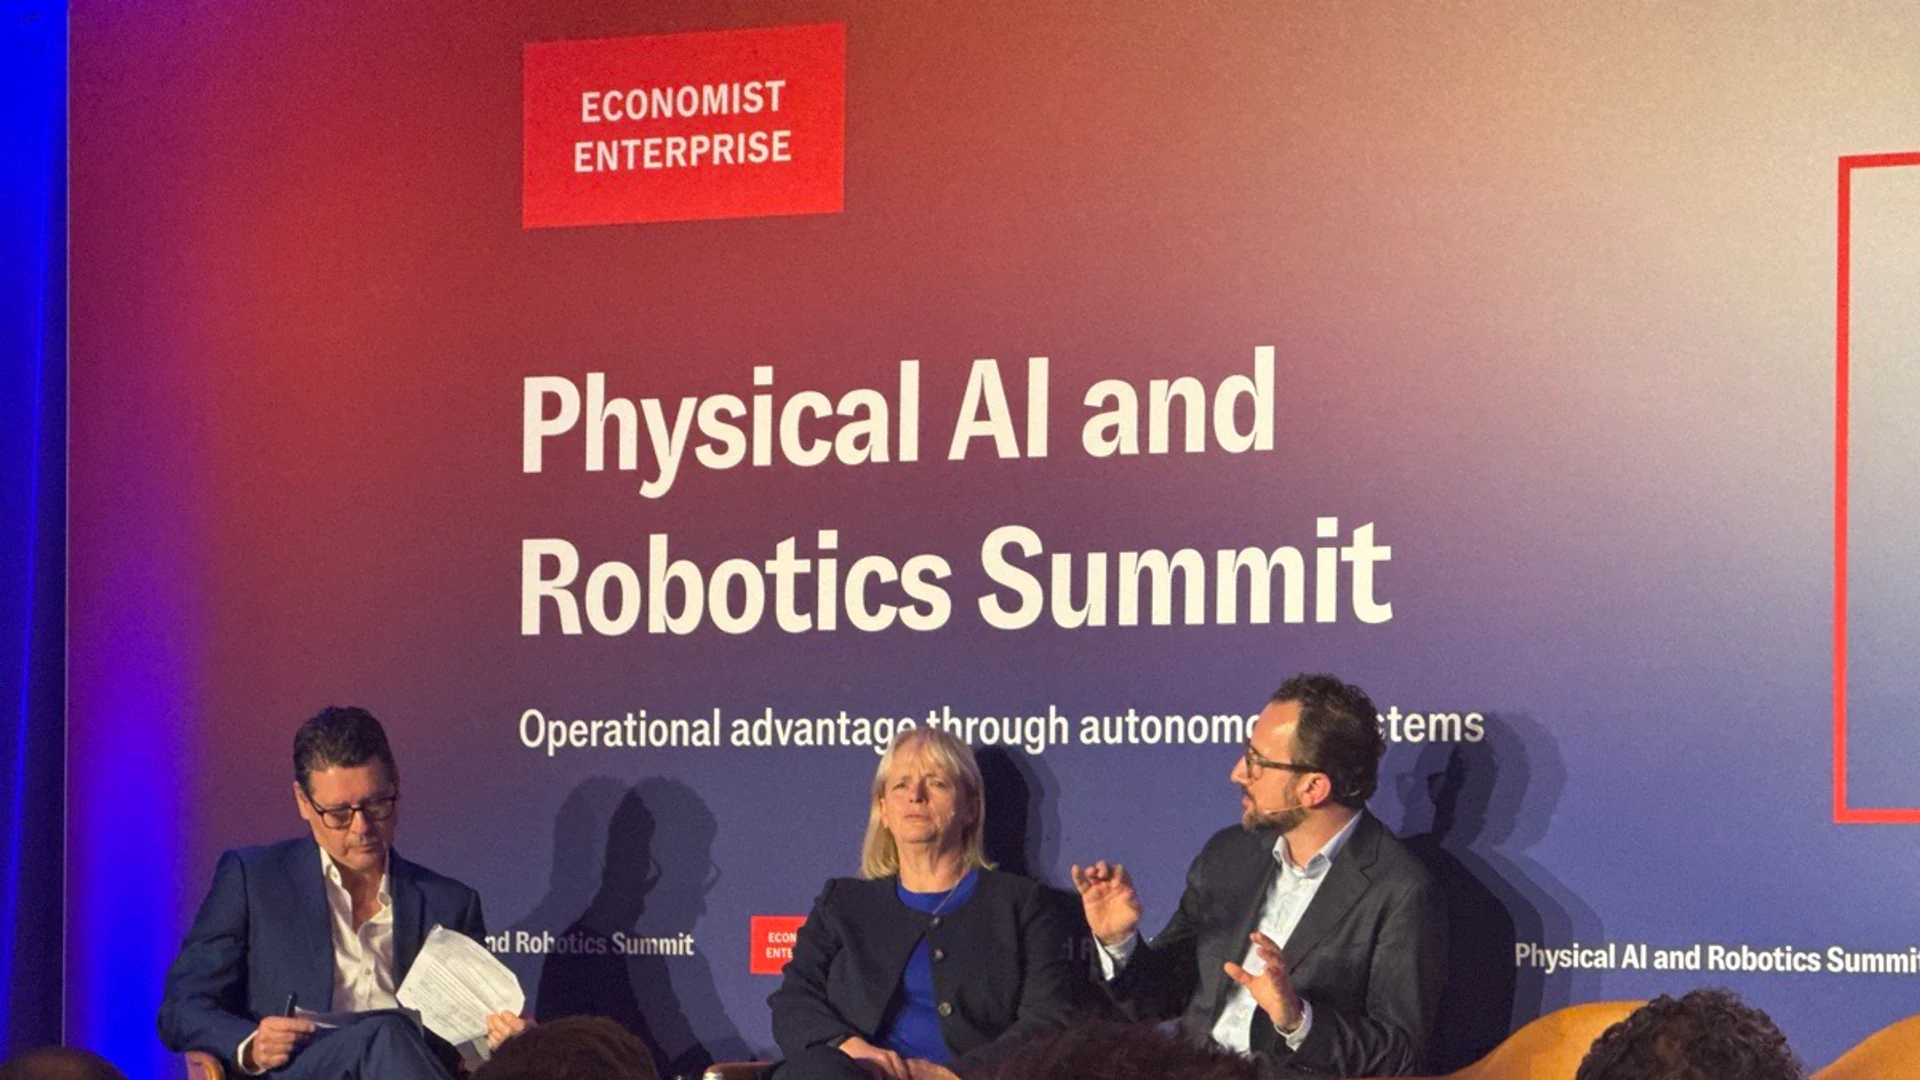
IA física y gobernanza laboral: confianza, responsabilidad y trabajo

Desplegar máquinas físicas autónomas junto a plantillas humanas genera riesgos psicológicos y jurídicos agudos que el software nunca conoció. En la cumbre Economist Enterprise Physical AI and Robotics, Kier Group y el British Standards Institution (BSI) trazaron las bases de la gobernanza de la IA física.

INFRASTRUCTURE & CRYPTOGRAPHY

Cloudflare quiere ser CA ante la concentración de las CA gratuitas

Cloudflare lleva años apoyándose en 16 CA públicas asociadas sin haber emitido nunca por sí mismo un certificado de confianza pública. Ahora pretende convertirse en una, y lo interesante es el diseño: certificados clásicos y...

POLICY & RESILIENCE

DORA os libró de NIS2. No os librará del CRA.

Las entidades financieras aprendieron a responder a la pregunta de NIS2 con una sola frase sobre DORA. Esa frase es correcta, y está a punto de aplicarse a un reglamento para el que nunca se escribió.

INFRASTRUCTURE & CRYPTOGRAPHY

El equipo rojo, ahora cadena de suministro supervisada: TLPT de DORA

La mayoría de los bancos ha presupuestado la prueba. Pocos han presupuestado la cadena de suministro de la que ahora depende: un mercado de proveedores acreditados con un reloj trienal sincronizado y una inteligencia de amenazas que debe venir de fuera todas y cada una de las veces.