Sebastien Rousseau

POLICY

Riesgo de terceros

Riesgo de terceros proveedores de servicios TIC bajo DORA, directrices de la EBA sobre externalización y las expectativas supervisoras sobre la concentración en proveedores críticos.

8 articles

APPLIED AI

IA física y gobernanza laboral: confianza, responsabilidad y trabajo

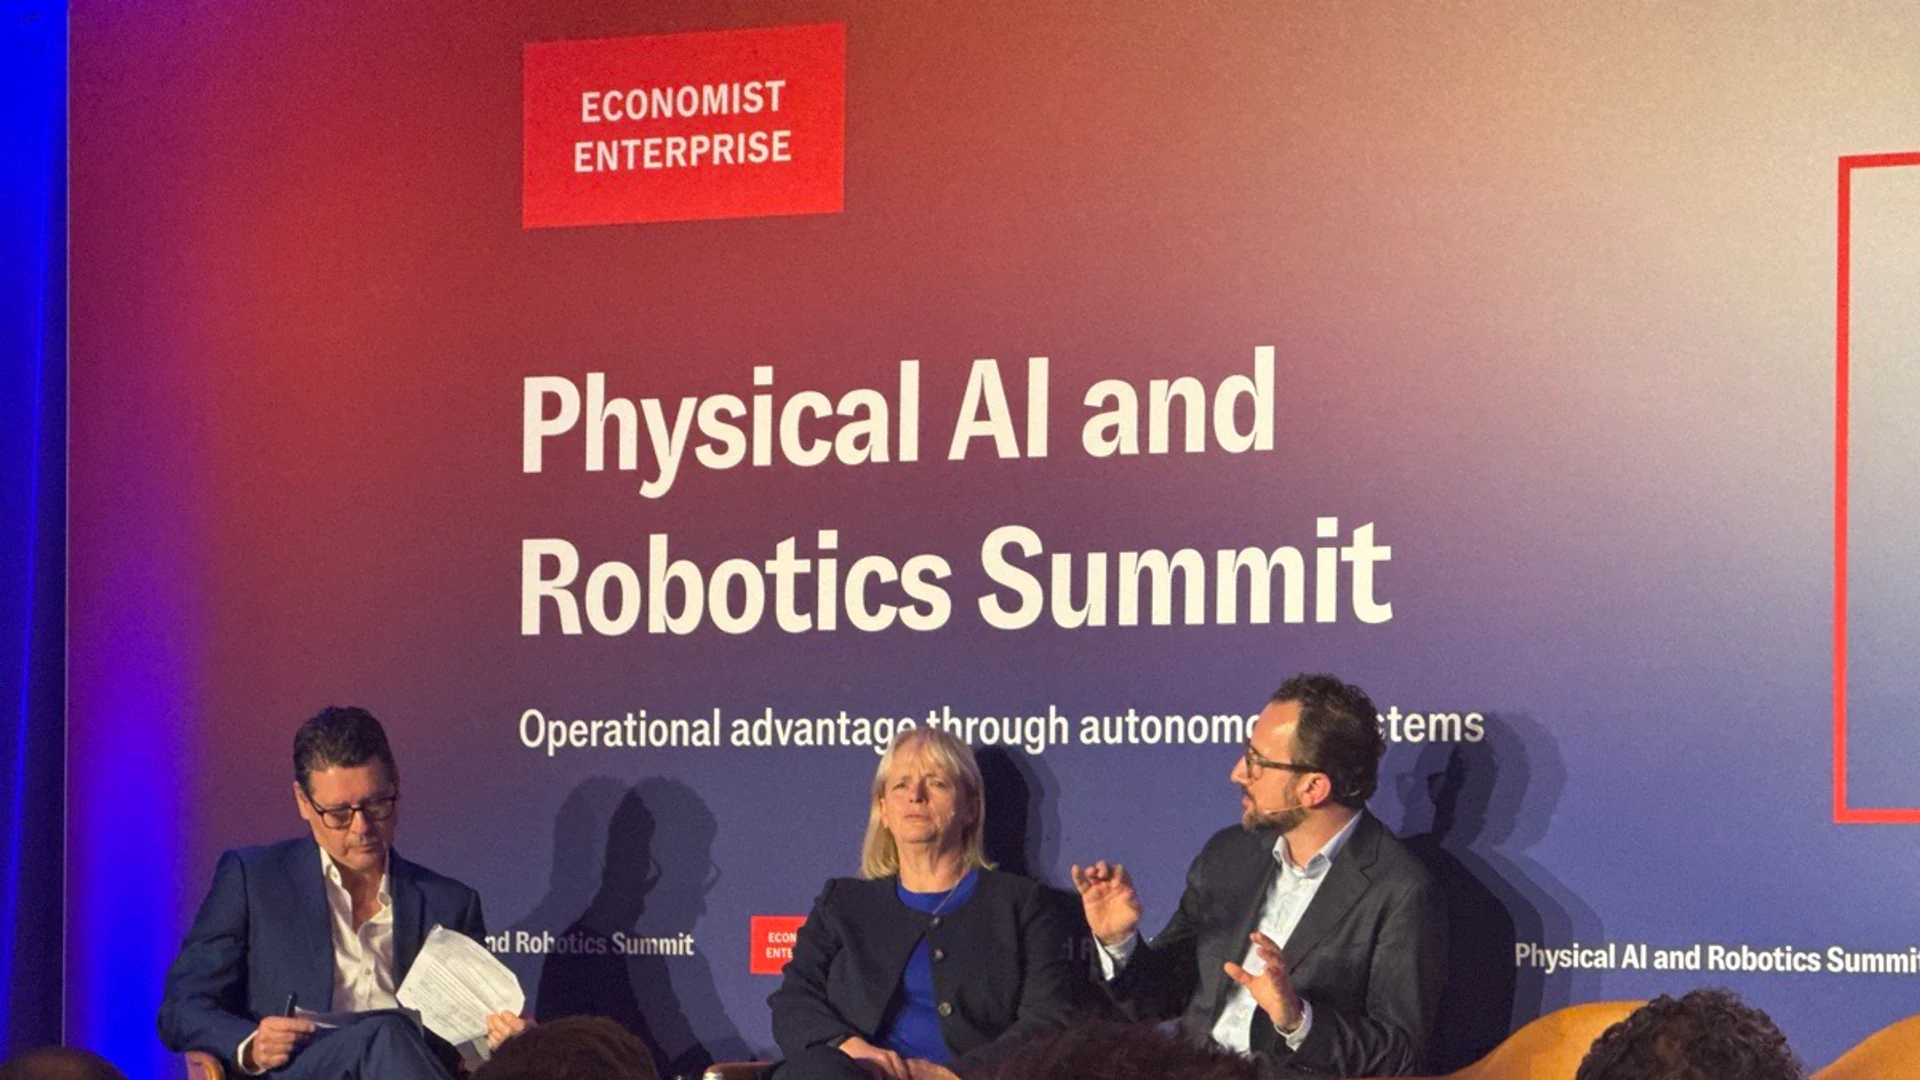
Desplegar máquinas físicas autónomas junto a plantillas humanas genera riesgos psicológicos y jurídicos agudos que el software nunca conoció. En la cumbre Economist Enterprise Physical AI and Robotics, Kier Group y el British Standards Institution (BSI) trazaron las bases de la gobernanza de la IA física.

INFRASTRUCTURE & CRYPTOGRAPHY

Cloudflare quiere ser CA ante la concentración de las CA gratuitas

Cloudflare lleva años apoyándose en 16 CA públicas asociadas sin haber emitido nunca por sí mismo un certificado de confianza pública. Ahora pretende convertirse en una, y lo interesante es el diseño: certificados clásicos y...

INFRASTRUCTURE & CRYPTOGRAPHY

El equipo rojo, ahora cadena de suministro supervisada: TLPT de DORA

La mayoría de los bancos ha presupuestado la prueba. Pocos han presupuestado la cadena de suministro de la que ahora depende: un mercado de proveedores acreditados con un reloj trienal sincronizado y una inteligencia de amenazas que debe venir de fuera todas y cada una de las veces.

PAYMENTS & MONEY

CIB siempre operativa: recuperación cibernética, vías de respaldo y tesorería cuántico-segura

Los bancos corporativos y de inversión tratan ya la recuperación cibernética, las vías de respaldo ISO 20022 sobre RTGS, redes instantáneas y tokenizadas, y los controles de tesorería cuántico-segura como un único modelo operativo siempre operativo — la respuesta defendible ante el consejo a los artículos 5 y 6 de DORA, a FHE, QKD y PQC, y al riesgo de concentración en terceros ICT.