Sebastien Rousseau

CATEGORY

Política e resiliência

DORA, EU AI Act, NIST standards, third-party risk — the supervisory pressure shaping technology decisions.

4 tags

Tags in this category

  • DORA — 63 articles

    Digital Operational Resilience Act — register of information, ICT third-party risk, threat-led penetration testing, and the operational resilience programme banks must run.

  • EU AI Act — 8 articles

    Implementation guidance, supervisory expectations, high-risk system classification, and the conformity-assessment burden the Act puts on banks.

  • Third-party risk — 8 articles

    ICT third-party risk under DORA, EBA outsourcing guidelines, and the supervisory expectation around critical-vendor concentration.

  • NIST — 6 articles

    NIST standards relevant to banking — FIPS 203/204, AI RMF, SP 800/1800 series — and the supervisory adoption patterns around them.

APPLIED AI

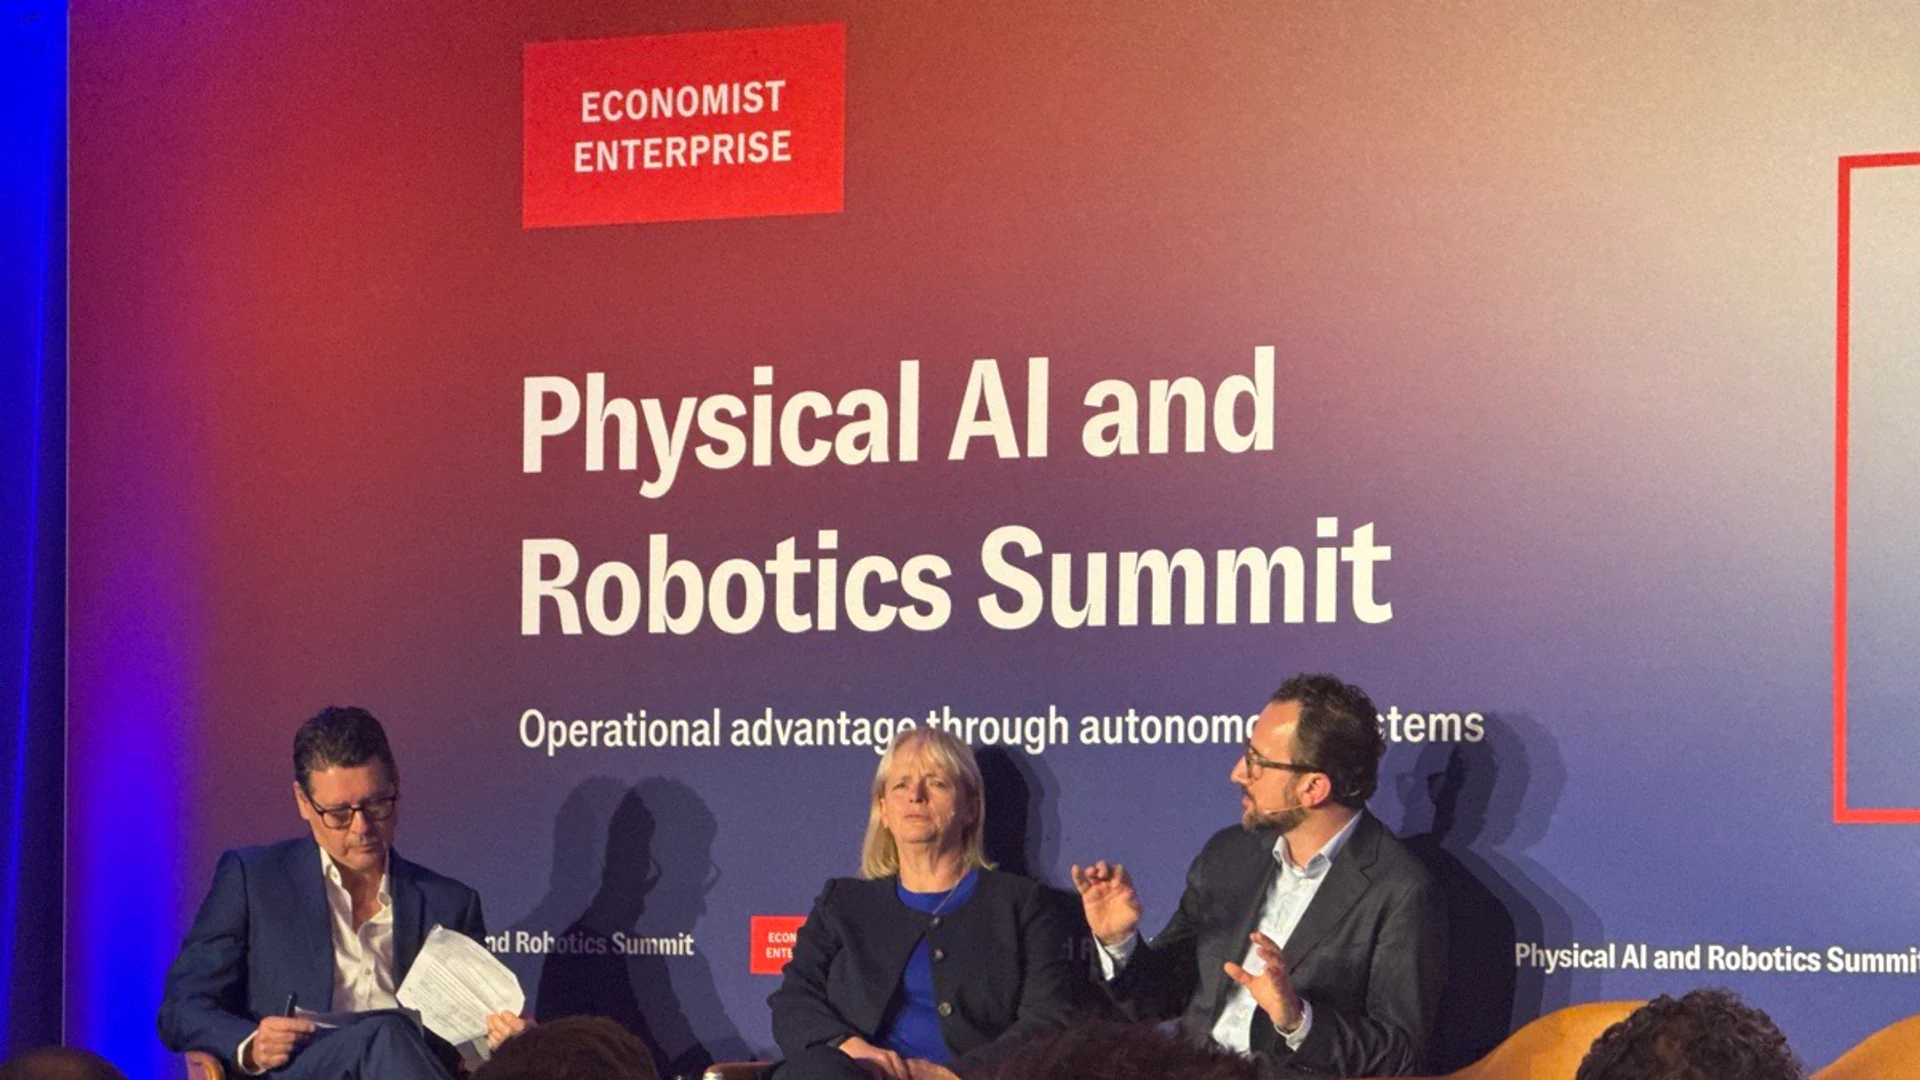
IA física e governança do trabalho: confiança e responsabilidade

Colocar máquinas físicas autônomas ao lado de equipes humanas cria riscos psicológicos e jurídicos agudos que o software nunca enfrentou. No Economist Enterprise Physical AI and Robotics Summit, Kier Group e a British Standards Institution (BSI) traçaram as bases da governança da IA física.

POLICY & RESILIENCE

O DORA livrou vocês da NIS2. Não livrará do CRA.

As entidades financeiras aprenderam a responder à pergunta sobre a NIS2 com uma frase sobre o DORA. Essa frase está correta, e está prestes a ser aplicada a um regulamento para o qual nunca foi escrita.

INFRASTRUCTURE & CRYPTOGRAPHY

O red team virou cadeia de fornecimento supervisionada pelo DORA

A maioria dos bancos orçou o teste. Poucos orçaram a cadeia de fornecimento da qual ele agora depende: um mercado de prestadores acreditados num relógio sincronizado de três anos e inteligência de ameaças que precisa vir de fora todas as vezes.