Sebastien Rousseau

POLICY

Third-party risk

ICT third-party risk under DORA, EBA outsourcing guidelines, and the supervisory expectation around critical-vendor concentration.

8 articles

APPLIED AI

Modernizasyon asla bitmez, biriken şey istisnalardır

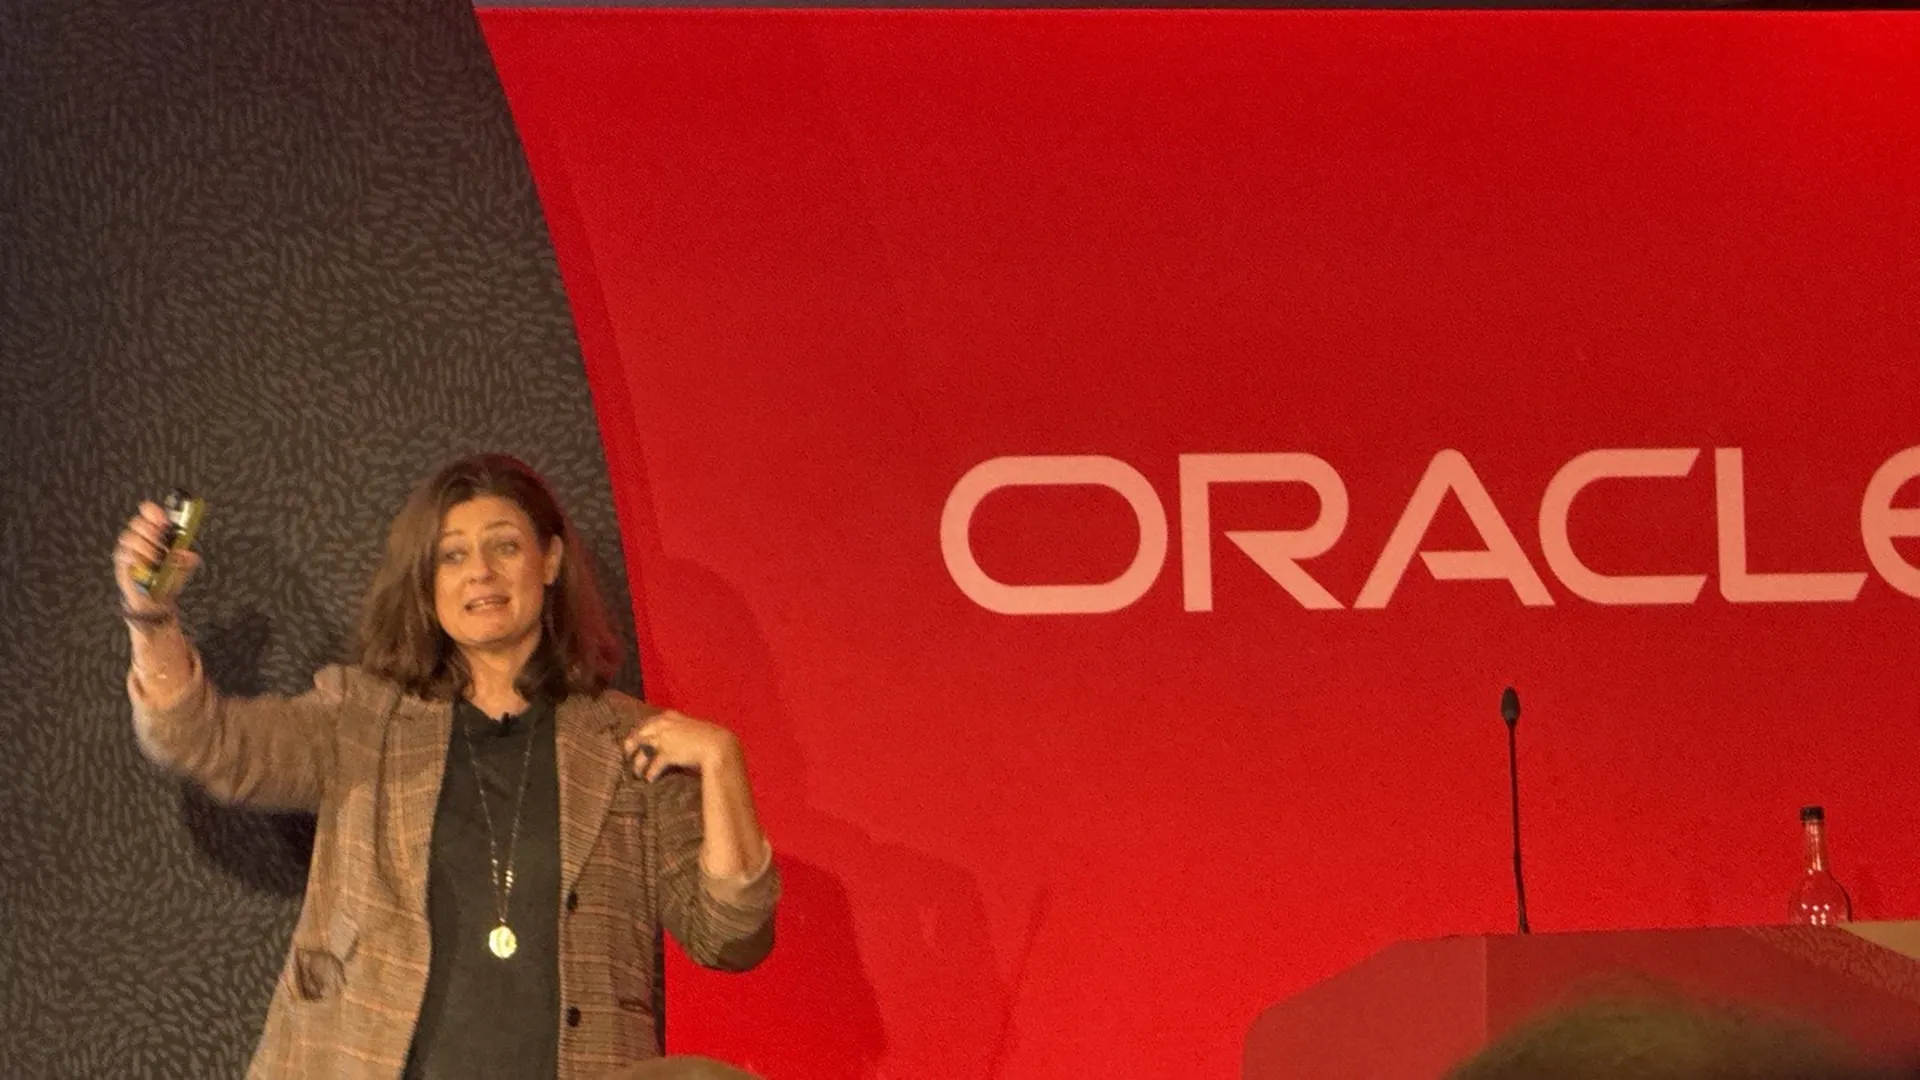
Finansal hizmetler sektörü 20 ila 25 yıldır modernizasyonu bitiş tarihi olan bir proje gibi ele alıyor. Londra'daki Oracle Financial Services Summit'in açılışında Dr. Leda Glyptis, sektörün zayıf noktasının...
APPLIED AI

Fiziksel yapay zekâ ve işgücü yönetişimi: güven ve sorumluluk

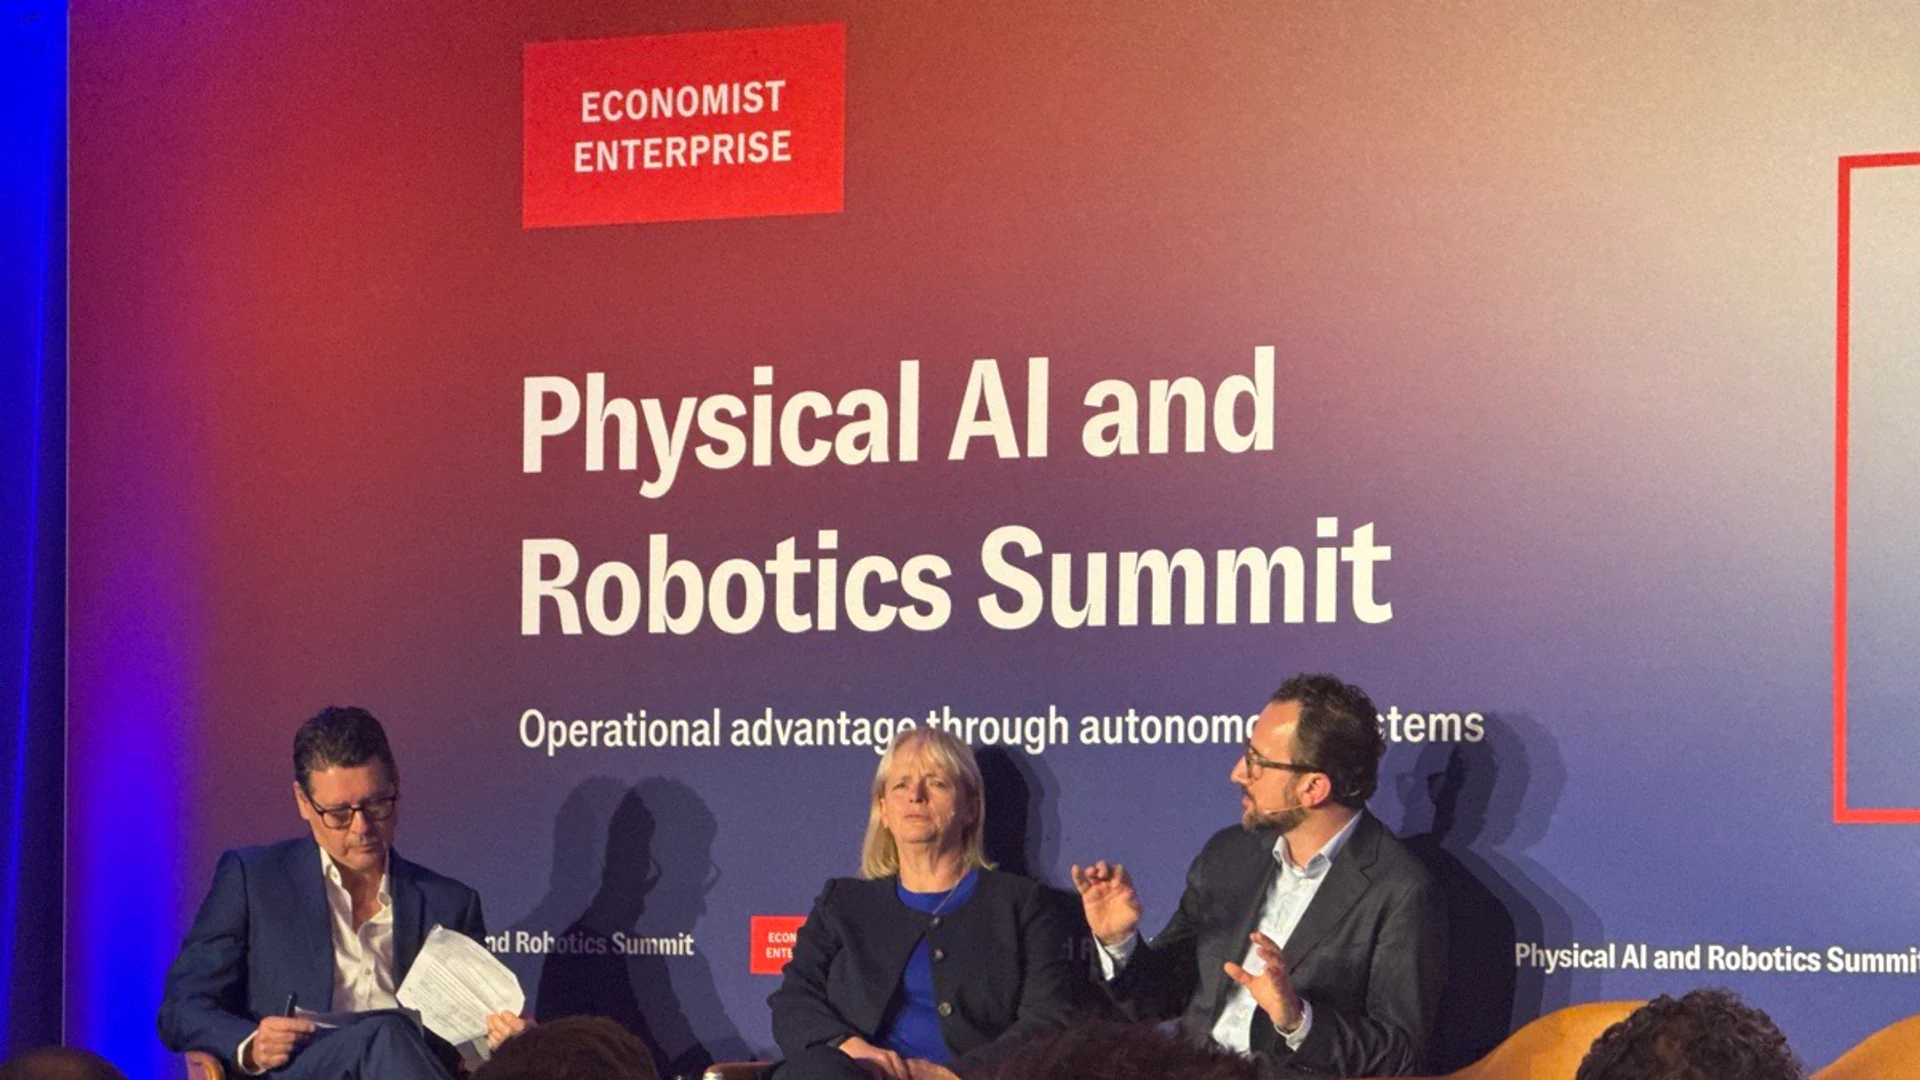
Otonom fiziksel makineleri insan işgücünün yanında çalıştırmak, salt yazılımın hiç karşılaşmadığı keskin psikolojik ve hukuki riskler doğurur. Economist Enterprise Physical AI and Robotics Summit'te Kier Group ve İngiliz Standartlar Enstitüsü (BSI) liderleri fiziksel yapay zekâ için yönetişim planını ortaya koydu.

PAYMENTS & MONEY

2026'da Kuantum Sonrası Bankacılık Dayanıklılık Endeksi: EO 14409, Küresel Son Tarihler ve Mütevelli Kriptografik Çeviklik

Executive Order 14409, ANSSI'nin katı 2030 son tarihi ve DORA Madde 5, kuantum sonrası kriptografiyi uzun vadeli bir teknik hedeften aktif bir düzenleyici zorunluluğa taşıdı. Bu endeks; kayıt defterlerinin, yüksek frekanslı defterlerin ve SWIFT kanallarının güvenliğini, ML-KEM, ML-DSA ve SLH-DSA ilkellerini mütevelli sorumluluğu ve bilanço riskiyle hizalayan yönetim kuruluna hazır bir 0–5 karnesine dönüştürür.