Sebastien Rousseau

CATEGORY

โอเพนซอร์ส

OSS in regulated banking — supply-chain trust, Rust, MCP, the projects banks rely on and ship.

4 tags

Tags in this category

  • Open source — 31 articles

    Open-source software in regulated banking — supply-chain risk, attestations, contribution policy, and the OSS projects banks rely on.

  • Rust — 21 articles

    Rust in banking infrastructure — memory safety, performance, and the ecosystem of crates relevant to financial workloads.

  • MCP — 8 articles

    Model Context Protocol — how AI clients discover and consume banking content as structured resources.

  • Static site generator — 1 article

    Static-site-generation patterns for editorial publishing — performance, security, and the build pipeline.

APPLIED AI

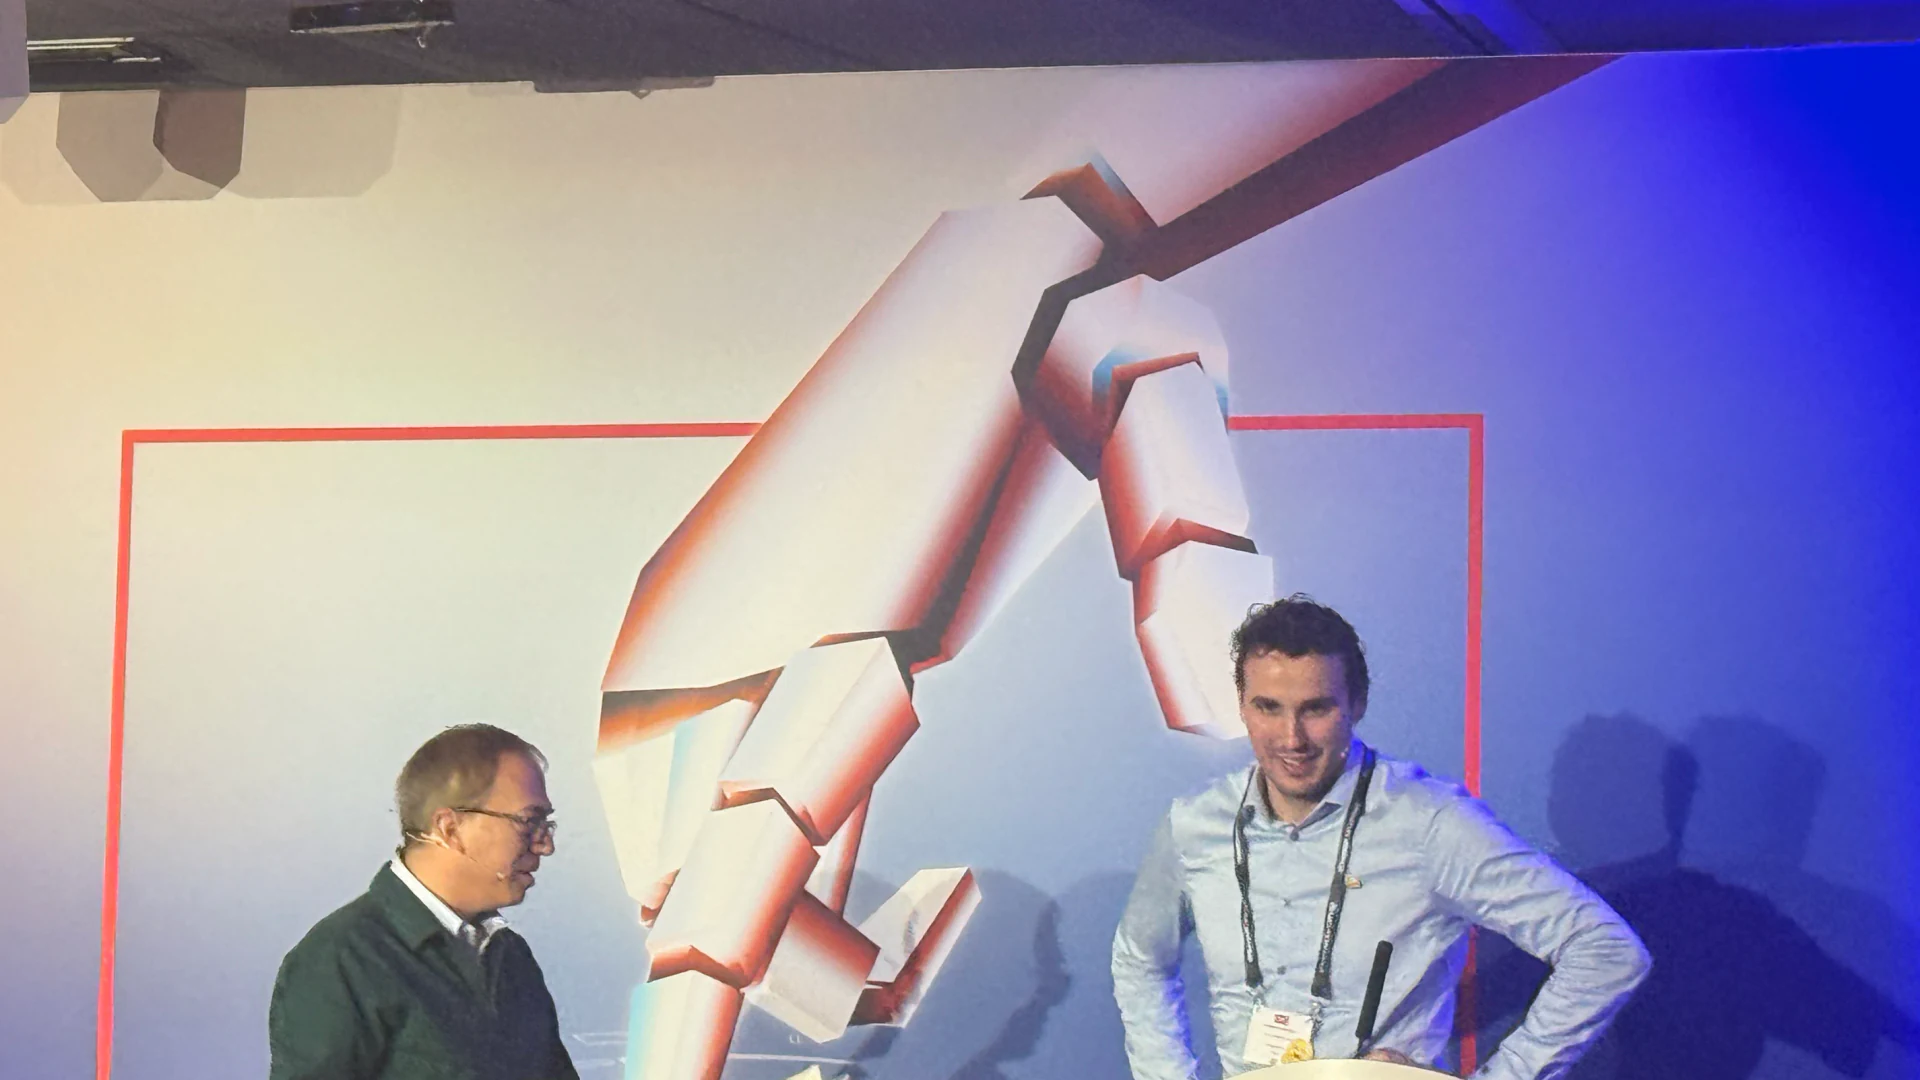
AI กายภาพโอเพนซอร์ส LeRobot เปิดวิทยาการหุ่นยนต์ให้ทุกคน

การพัฒนาหุ่นยนต์ถูกกั้นไว้หลังฮาร์ดแวร์ราคาหลักแสนและจลนศาสตร์ที่เขียนด้วยมือซึ่งเปราะบางมาโดยตลอด ที่ Economist Enterprise Physical AI and Robotics Summit Pepijn Kooijmans ผู้นำ LeRobot ของ Hugging Face แสดงให้เห็นว่าโมเดลพื้นฐานโอเพนซอร์สและฮาร์ดแวร์ 200 ดอลลาร์กำลังเปิดอุตสาหกรรมนี้ให้กว้างอย่างไร
APPLIED AI

สารบัญตำราแมชชีนเลิร์นนิง บอกอะไรเกี่ยวกับสาขานี้

Foundations of Machine Learning ฉบับพิมพ์ครั้งที่สองนิยามการเรียนรู้ว่าเป็นการใช้ประสบการณ์เพื่อทำนายอย่างแม่นยำ แล้วสร้างหลักสูตรทั้งหมดขึ้นรอบปริมาณที่ตัดสินว่ามันจะได้ผลหรือไม่ ได้แก่ ข้อมูล...

INFRASTRUCTURE & CRYPTOGRAPHY

Cloudflare อยากออกใบรับรองเอง แผนนี้อิงปัญหา CA ฟรีที่กระจุกตัว

Cloudflare พึ่งพา CA สาธารณะที่เป็นพันธมิตร 16 รายมาหลายปี โดยไม่เคยออกใบรับรองที่ได้รับความเชื่อถือสาธารณะด้วยตัวเองแม้แต่ใบเดียว ตอนนี้บริษัทตั้งใจจะเป็น CA เอง และส่วนที่น่าสนใจคือการออกแบบ...

OPEN SOURCE

ตัวสร้างเว็บไซต์แบบสแตติก (SSG): การวิเคราะห์เชิงลึกเชิงกลยุทธ์ระดับองค์กรและแผนงานสถาปัตยกรรม

รั้วกันชน WCAG ระดับคอมไพล์ไทม์, SHA-384 SRI, การฉีด CSP และไปป์ไลน์ LLM แบบโลคัลเฟิร์สต์ ทำให้เอนจิน Rust นี้โดดเด่น แต่การบิลด์แบบเพิ่มหน่วย การมินิฟายเนทีฟ และ AVIF ยังคงเป็นเพียงความมุ่งหวัง นี่คือการวิเคราะห์ช่องว่างอย่างตรงไปตรงมาและเส้นทางสู่ 1.0

APPLIED AI

จากการแตกกระจายสู่รอยแยก: มาตรฐาน API ที่ธนาคารองค์กรยังขาดหายไปในยุค Agentic

ธนาคารรายย่อยได้มาตรฐาน API มาตั้งแต่ทศวรรษก่อน ธนาคารองค์กรไม่เคยได้ — และเมื่อ AI agent และ Model Context Protocol เปลี่ยนการเชื่อมต่อให้กลายเป็นการตัดสินใจ ณ เวลารันไทม์ ช่องว่างนี้ก็เลิกเป็นเพียงความน่ารำคาญและกลายเป็นรอยแยก โหมดความล้มเหลวที่เป็นรูปธรรม ทางเลือกเชิงกลยุทธ์ที่มันบังคับ และสิ่งที่มาตรฐาน API ธนาคารองค์กรต้องกำหนด

PAYMENTS & MONEY

โอเพนซอร์ส FINOS และสแตก CIB แบบ Cloud-Native

Morgan Stanley, JPMorgan และ Citi กำลังทุ่มน้ำหนักให้กับ FINOS และ Linux Foundation อย่างเต็มที่ สแตก Rust แบบ zero-dependency — noyalib, http-handle, hsh, KyberLib — แสดงให้เห็นว่าสแตก CIB แบบ cloud-native ในปี 2026 มีหน้าตาอย่างไรภายใต้ PSD3, FiDA และ DORA

APPLIED AI

เหรัญญิกแบบเอเจนต์ 2026: จากดัชนีเหรัญญิกอัตโนมัติสู่โคไพลอตระดับโปรดักชัน

โคไพลอตเหรัญญิกแบบเอเจนต์กำลังเคลื่อนจากไพล็อตที่ควบคุมเข้าสู่โปรดักชันในปี 2026 รูปแบบนี้สม่ำเสมอทั่วเหรัญญิก CIB ทั้งหลาย เอเจนต์อ่านข้อมูลเงินสด ISO 20022 เรียกใช้เครื่องมือที่จำกัดขอบเขต และปรับสมดุลสภาพคล่องภายในกรอบนโยบาย — โดยมีการควบคุม SR 11-7, DORA และ EU AI Act ห่อหุ้มอยู่

PAYMENTS & MONEY

ภาพรวมการชำระเงินระดับโลกปี 2026: โมเดลการดำเนินงาน ความเสี่ยง และรายได้ในโลกแบบเอเจนต์ มองไม่เห็น และเรียลไทม์

วงจรการชำระเงินระดับโลกปี 2026 ถูกกำหนดโดยพลังที่บรรจบกันสามประการ — พาณิชย์แบบเอเจนต์ การชำระเงินแบบฝังที่มองไม่เห็น และการดำเนินงานเรียลไทม์ — ซึ่งวางอยู่บนบัญชีแยกประเภทรวมแบบโทเค็นภายใต้ Project Agorá และการเปลี่ยนผ่านที่อยู่แบบมีโครงสร้างของ SWIFT พฤศจิกายน 2026 ที่กำหนดวันชัดเจน บทความนี้สังเคราะห์ภาพรวมปี 2026 ของ J.P. Morgan, Global Payments, HSBC และ Payments Association เป็นโมเดลการดำเนินงานของธนาคาร G-SIB สี่เสาหลัก

INFRASTRUCTURE & CRYPTOGRAPHY

การรักษาความปลอดภัยการจัดการรหัสผ่านในธนาคารระดับองค์กร: การแฮชหลายอัลกอริทึมและการอัปเกรดด้วย hsh

ในยุคของการถอดรหัสที่เร่งความเร็วด้วย GPU และข้อกำหนดของ DORA การผุกร่อนเชิงเข้ารหัสเป็นความเสี่ยงเชิงระบบ ทุกแฮช PBKDF2 หรือ scrypt เลกาซีที่ค้างอยู่ในฐานข้อมูลธนาคาร คือนาฬิกานับถอยหลังสู่การถูกบุกรุก hsh เปลี่ยนแนวทางด้วยการอัปเกรดไร้การหยุดทำงานและปลอดภัยทางหน่วยความจำ...

POLICY & RESILIENCE

http-handle: Edge Ingress ประสิทธิภาพสูงไร้การพึ่งพาสำหรับธนาคารในปี 2026

http-handle คือไบนารี Rust ที่เชื่อมต่อแบบสแตติกซึ่งส่งมอบ 180,000 คำขอต่อวินาทีที่ edge ของธนาคารโดยไม่มีการพึ่งพา runtime ใด ๆ มีการตรวจสอบ mTLS และ JWT ในตัว HTTP/2 และ HTTP/3 ที่เจรจาผ่าน ALPN และการสังเกตการณ์ OTLP — ปิดช่องว่างด้านความปลอดภัยและความยืดหยุ่นที่ Nginx และ Envoy ทิ้งไว้

POLICY & RESILIENCE

แปลง Markdown เป็น HTML ที่เข้าถึงได้ รองรับ SEO และมีโครงสร้างด้วย Rust ในปี 2026

HTML Generator คือไลบรารี Rust ที่แปลง Markdown เป็น HTML ที่สอดคล้อง WCAG พร้อม SEO และเสริมด้วย JSON-LD — accessibility-as-code รองรับ MathML และ Mermaid และการประมวลผลแบบ WebAssembly sandbox เพื่อการเผยแพร่ที่ปลอดภัยระดับองค์กร

POLICY & RESILIENCE

เหตุใด YAML จึงต้องการสแตก Rust ที่ปลอดภัยกว่า สำหรับ AI, MCP และโครงสร้างพื้นฐานทางการเงินในปี 2026

NoyaLib คือสแตก YAML แบบ Rust ที่ปลอดภัยกว่า — ไม่มีบล็อก unsafe สอดคล้องสเปก YAML 1.2 ครบ 406/406 ผ่าน Concrete Syntax Tree แบบไร้สูญหาย ตรวจสอบด้วย JSON Schema (Draft 2020-12) พร้อม MCP/WASM — ออกแบบสำหรับเอเจนต์ AI, Kubernetes, CI/CD และระนาบควบคุมการกำหนดค่าหลังโครงสร้างพื้นฐานทางการเงิน