Sebastien Rousseau

CATEGORY

Политика и устойчивость

DORA, EU AI Act, NIST standards, third-party risk — the supervisory pressure shaping technology decisions.

4 tags

Tags in this category

  • DORA — 63 articles

    Digital Operational Resilience Act — register of information, ICT third-party risk, threat-led penetration testing, and the operational resilience programme banks must run.

  • EU AI Act — 8 articles

    Implementation guidance, supervisory expectations, high-risk system classification, and the conformity-assessment burden the Act puts on banks.

  • Third-party risk — 8 articles

    ICT third-party risk under DORA, EBA outsourcing guidelines, and the supervisory expectation around critical-vendor concentration.

  • NIST — 6 articles

    NIST standards relevant to banking — FIPS 203/204, AI RMF, SP 800/1800 series — and the supervisory adoption patterns around them.

APPLIED AI

Таинственные начальные значения кривых NIST никогда не были хешами, и Claude выяснил это менее чем за полчаса

Начальные значения (seeds), опубликованные вместе с кривыми NIST P-192, P-224, P-256, P-384 и P-521, никогда не были результатами хеширования. Они происходили из генератора lrand48 библиотеки C.
APPLIED AI

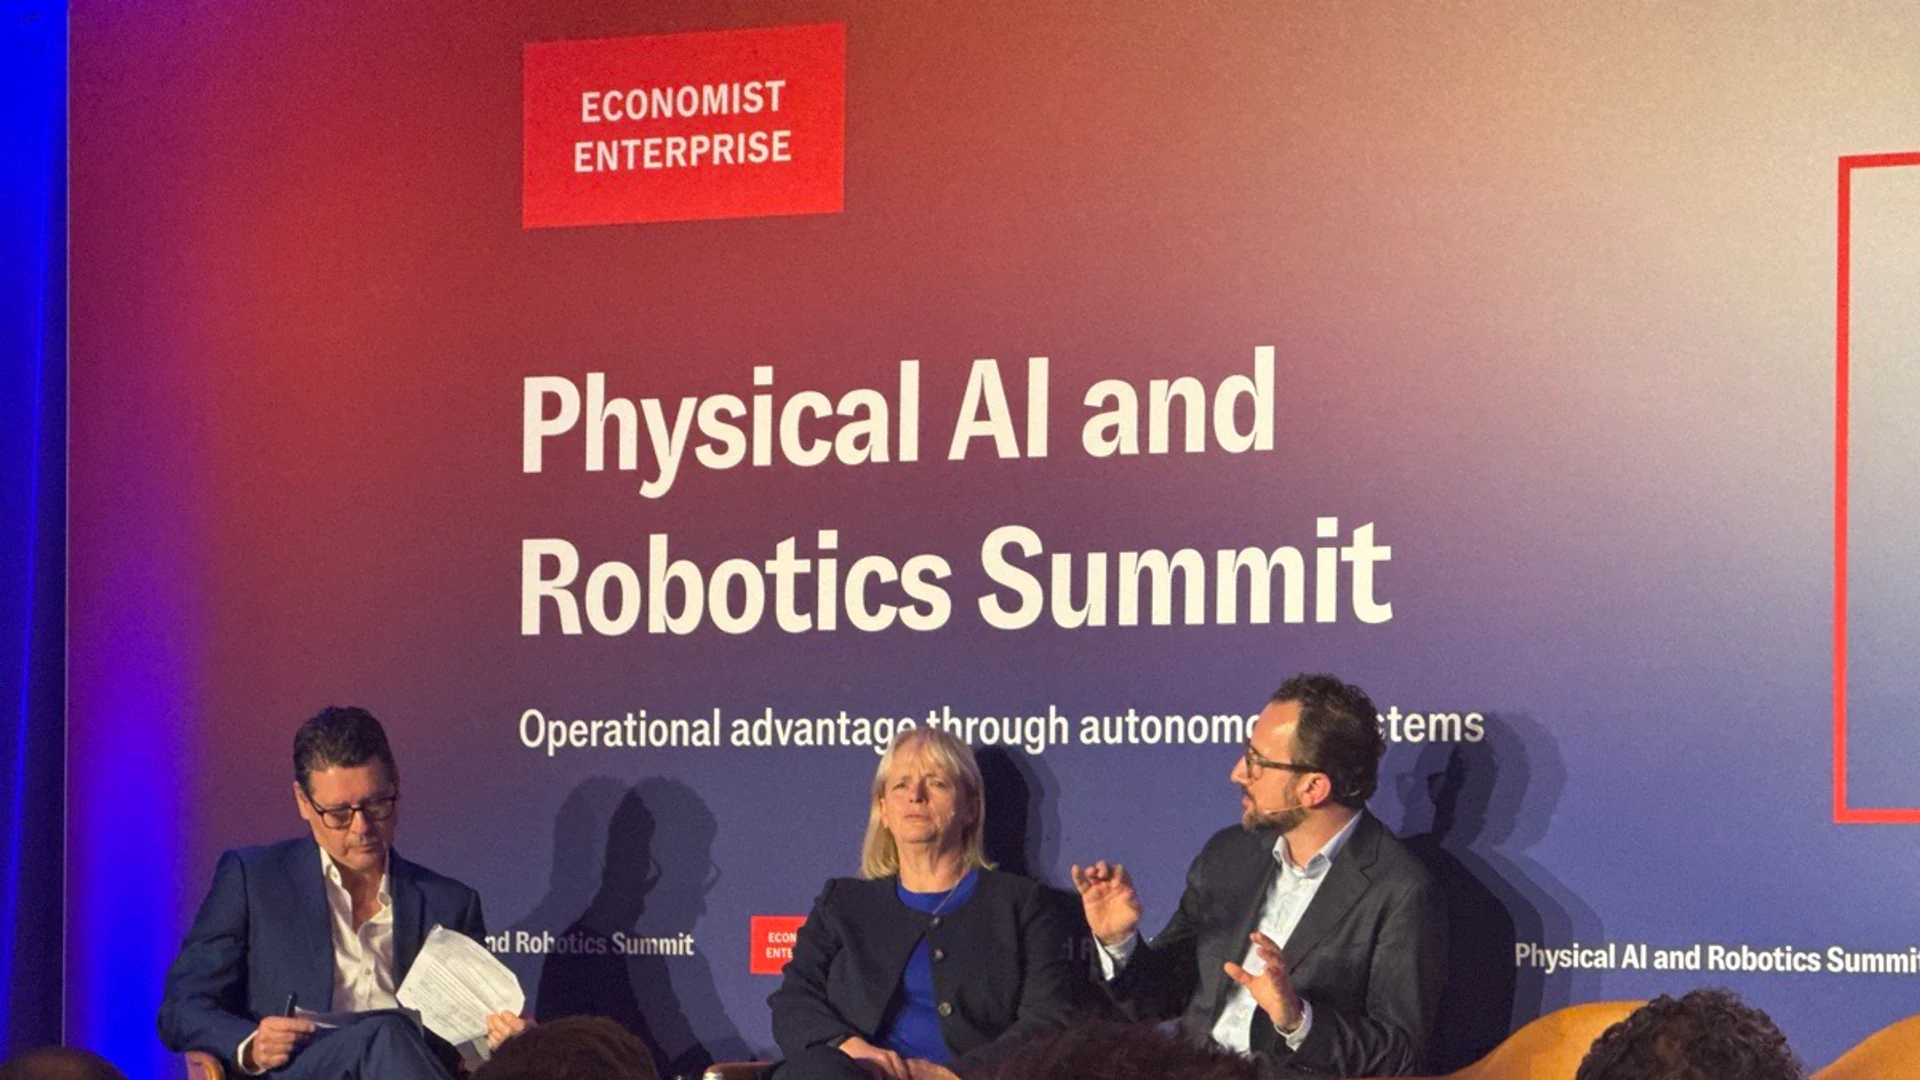
Физический ИИ и управление персоналом: доверие и ответственность

Внедрение автономных физических машин рядом с людьми создаёт острые психологические и правовые риски, с которыми чистое программное обеспечение никогда не сталкивалось. На саммите Economist Enterprise Physical AI and Robotics Summit руководители Kier Group и Британского института стандартов (BSI) наметили схему управления физическим ИИ.

INFRASTRUCTURE & CRYPTOGRAPHY

Cloudflare хочет стать УЦ из-за концентрации бесплатных центров

Cloudflare годами опиралась на 16 партнёрских публичных удостоверяющих центров и ни разу сама не выпустила публично доверенный сертификат. Теперь компания намерена стать таким центром, и самое интересное в замысле: классические сертификаты и...

POLICY & RESILIENCE

Ваш план выхода по DORA был посчитан, а не спланирован. В январе цена исчезнет.

Два года надзорные органы читают планы выхода, предполагающие выход, который никто не оценил, не заложил в бюджет и не отрепетировал. В январе самое живучее оправдание для этого перестаёт работать.

POLICY & RESILIENCE

DORA избавил вас от NIS2. От CRA он не избавит.

Финансовые организации научились отвечать на вопрос про NIS2 одной фразой про DORA. Фраза верна — и её вот-вот применят к регламенту, для которого она никогда не писалась.

APPLIED AI

Ваш срок по высокому риску сдвинулся на декабрь 2027 года. Срок вашего чат-бота — нет.

Послабление по досье высокого риска пришло девять дней назад. Риск теперь в том, что банки прочитают одну отсрочку и свернут программу, в которой одна обязанность действует уже сегодня.

APPLIED AI

Вне сферы применения — не вне риска: пересмотр модельного риска 2026

Пятнадцать лет доктрины модельного риска переписали в апреле, и абзац, который в 2026 году сильнее всего заденет комитет по рискам, — тот, где сказано, каких моделей надзорные рекомендации не касаются.

APPLIED AI

От доказательства к истине: почему сертифицированные блокчейны определят новую эру банковского доверия

Неизменяемое — не то же самое, что доверенное. По мере того как мгновенные расчёты и вероятностный ИИ меняют банкинг, несертифицированный реестр становится слабым звеном, а сертифицируемый блокчейн — аудиторским хребтом.

APPLIED AI

Обзор глобальных платежей 2026 года: операционная модель, риск и доход в агентном, невидимом мире реального времени

Платежи стали ядром технологической стратегии банка. Это операционная модель, рубеж риска и сценарий получения дохода, которые нужны G-SIB, чтобы возглавить агентный цикл реального времени.