Sebastien Rousseau

CATEGORY

Polityka i odporność

DORA, EU AI Act, NIST standards, third-party risk — the supervisory pressure shaping technology decisions.

4 tags

Tags in this category

  • DORA — 63 articles

    Digital Operational Resilience Act — register of information, ICT third-party risk, threat-led penetration testing, and the operational resilience programme banks must run.

  • EU AI Act — 8 articles

    Implementation guidance, supervisory expectations, high-risk system classification, and the conformity-assessment burden the Act puts on banks.

  • Third-party risk — 8 articles

    ICT third-party risk under DORA, EBA outsourcing guidelines, and the supervisory expectation around critical-vendor concentration.

  • NIST — 6 articles

    NIST standards relevant to banking — FIPS 203/204, AI RMF, SP 800/1800 series — and the supervisory adoption patterns around them.

APPLIED AI

Modernizacja nigdy się nie kończy, a narastają wyjątki

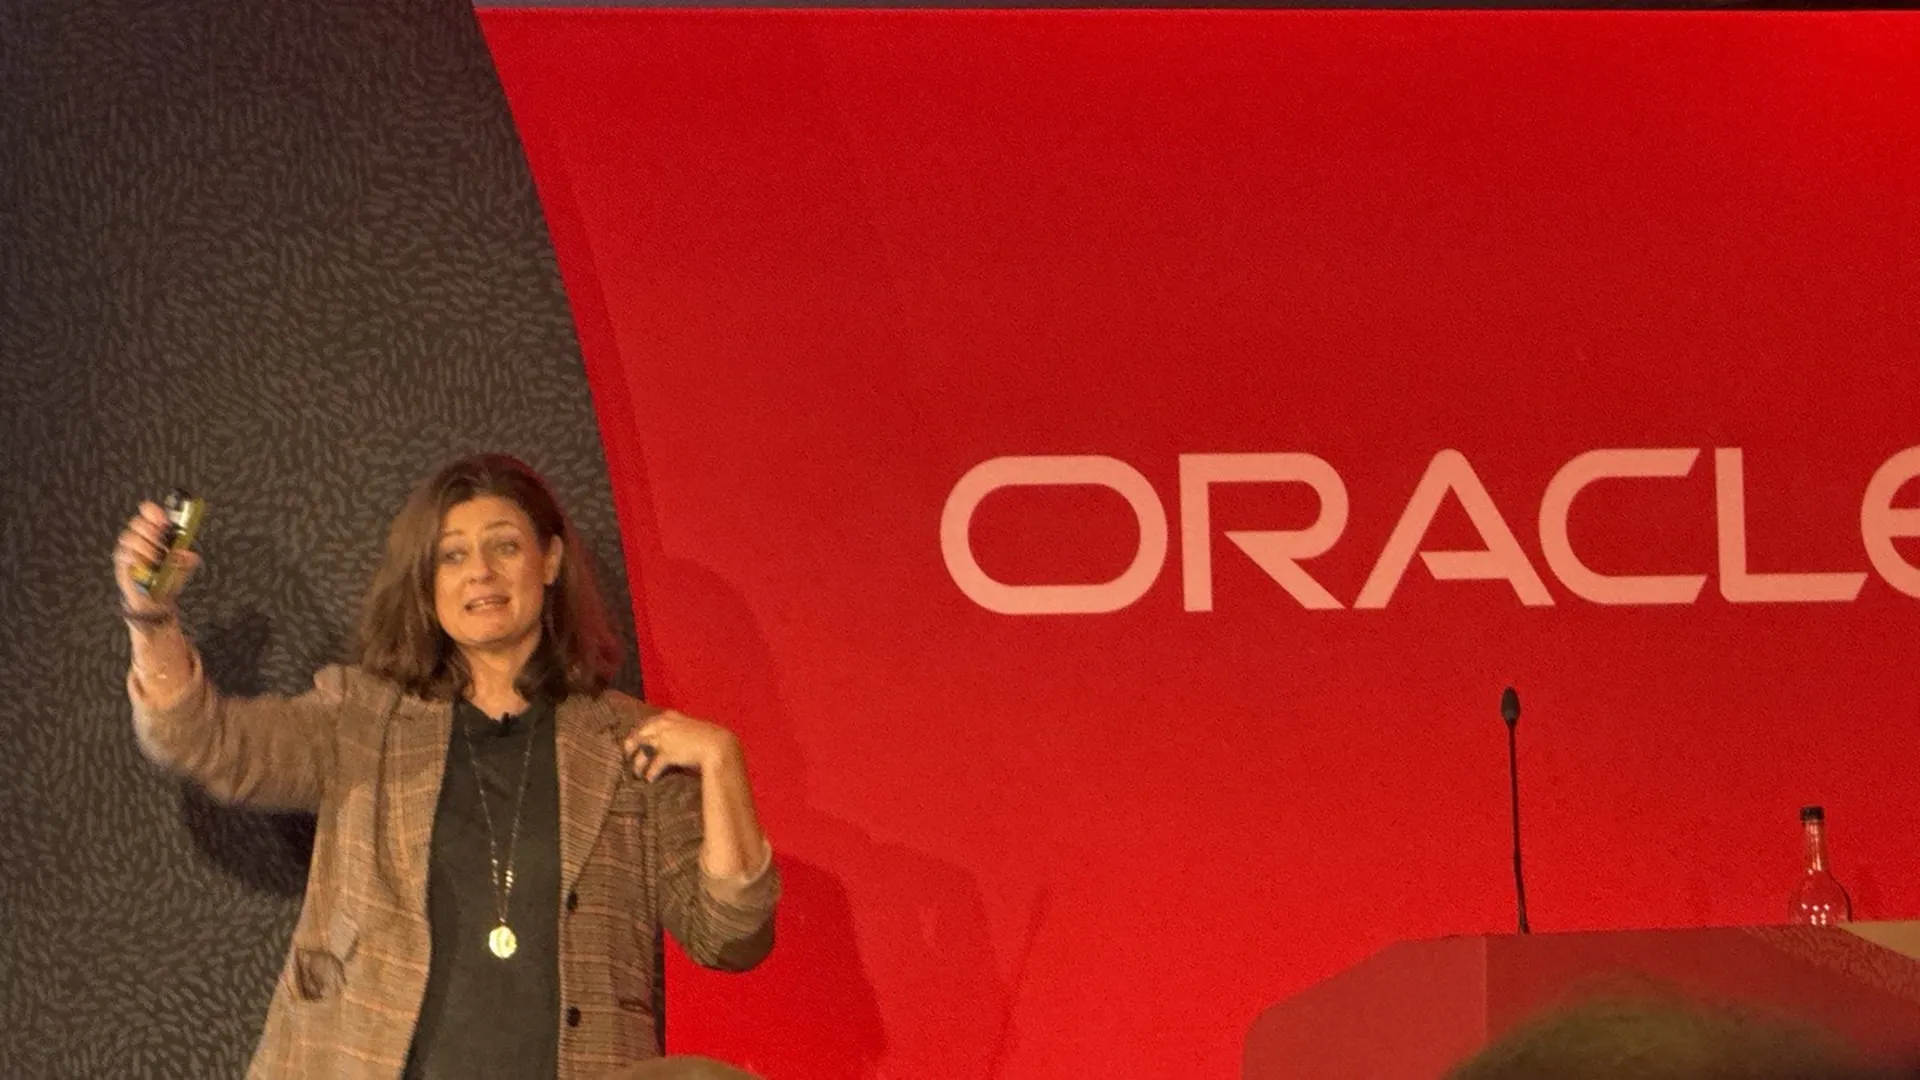
Od 20 do 25 lat sektor finansowy traktuje modernizację jak projekt z datą zakończenia. Otwierając Oracle Financial Services Summit w Londynie, dr Leda Glyptis przekonywała, że słabym punktem branży jest...

APPLIED AI

Fizyczna AI a pracownicy: zaufanie, odpowiedzialność i nowa praca

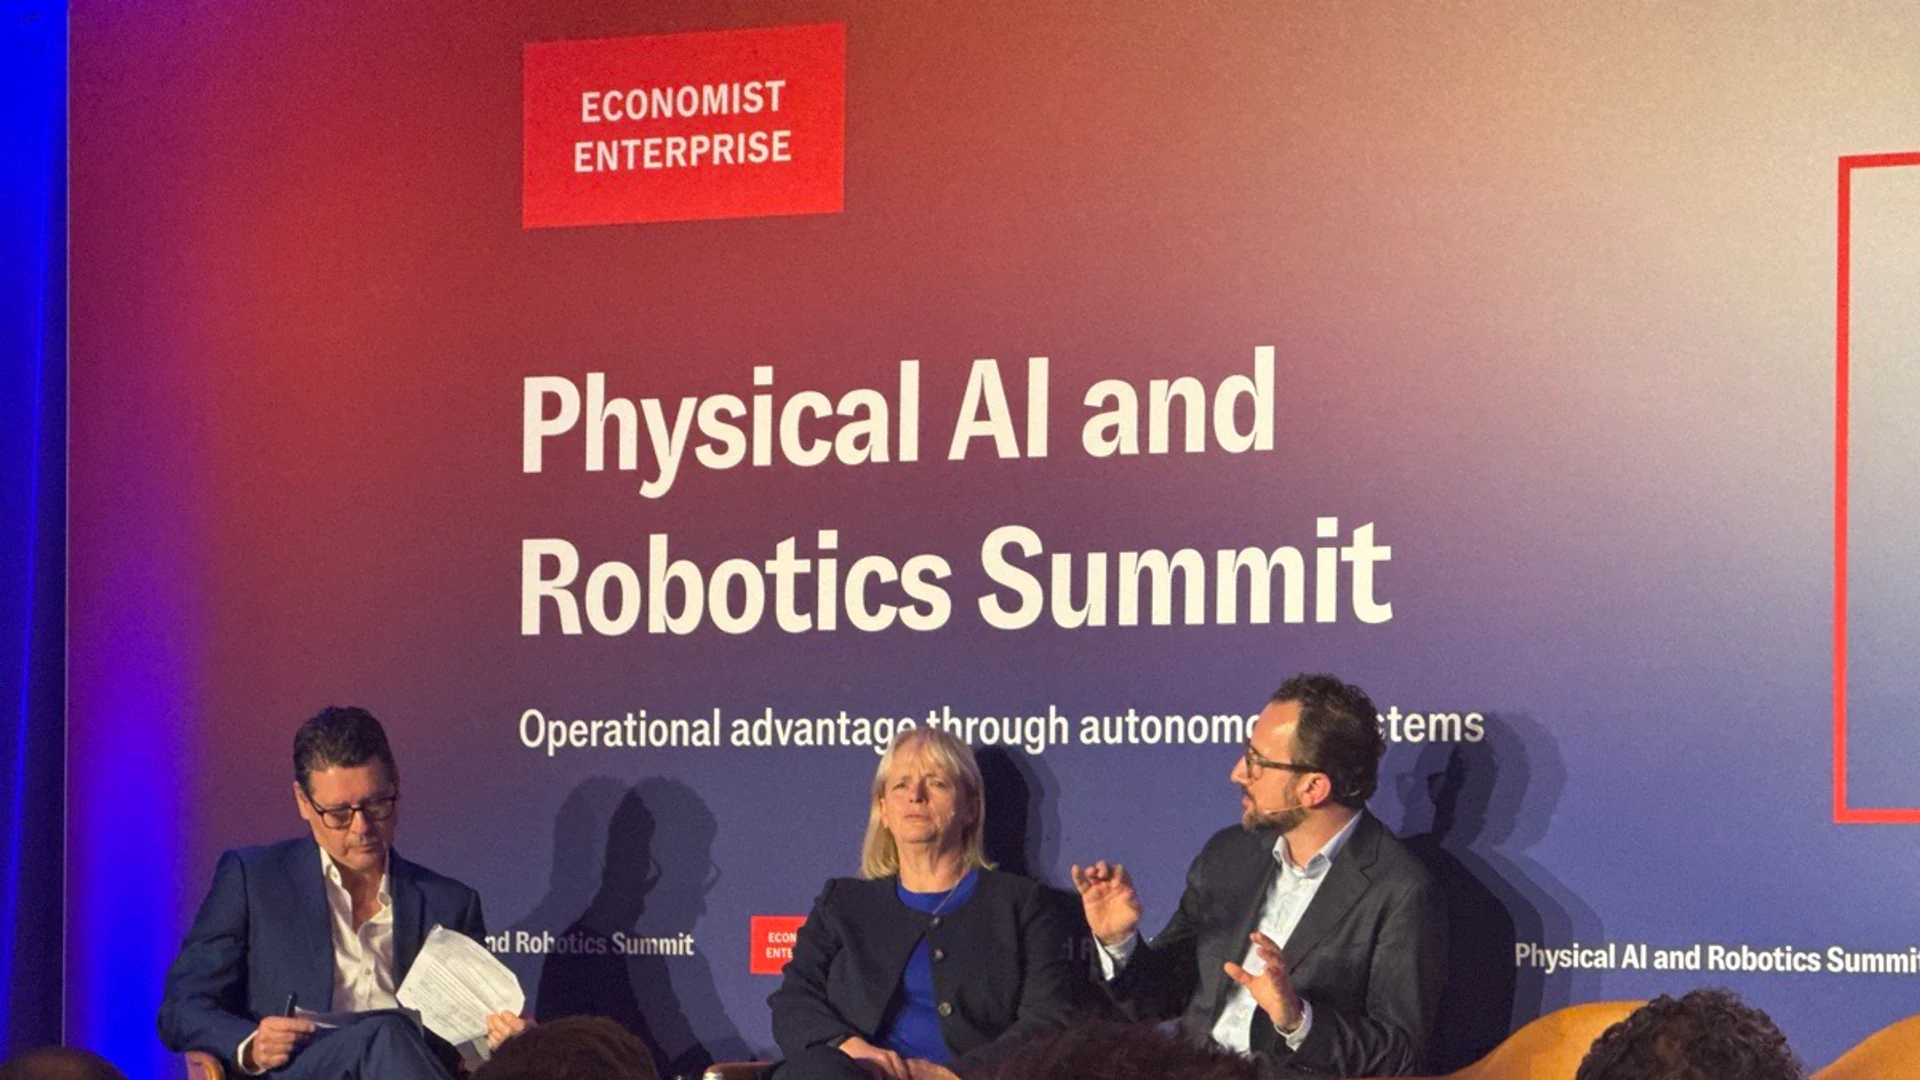
Wprowadzenie autonomicznych maszyn fizycznych do pracy obok ludzi niesie ostre zagrożenia psychologiczne i prawne, z którymi samo oprogramowanie nigdy się nie mierzyło. Na Economist Enterprise Physical AI and Robotics Summit liderzy Kier Group i British Standards Institution (BSI) przedstawili plan zarządzania fizyczną AI.

POLICY & RESILIENCE

DORA uchroniła was przed NIS2. Przed CRA nie uchroni.

Podmioty finansowe nauczyły się odpowiadać na pytanie o NIS2 jednym zdaniem o DORA. To zdanie jest prawdziwe — i zaraz zostanie zastosowane do rozporządzenia, dla którego nigdy go nie napisano.

INFRASTRUCTURE & CRYPTOGRAPHY

Zespół czerwony pod nadzorem: czego naprawdę wymaga TLPT w DORA

Większość banków wyceniła sam test. Mniej z nich wyceniło łańcuch dostaw, od którego test teraz zależy: rynek akredytowanych dostawców testów na zsynchronizowanym trzyletnim zegarze oraz analizę zagrożeń, która za każdym razem musi pochodzić z zewnątrz.