PAYMENTS & MONEY
Daripada Kesedaran kepada Tindakan: Kesediaan Selamat Kuantum Kini
Kertas putih EPAA: bank mencapai tahap selamat kuantum dengan melantik eksekutif bertanggungjawab dan menjejak satu aliran pembayaran, bukan inventori penuh.
CATEGORY
DORA, EU AI Act, NIST standards, third-party risk — the supervisory pressure shaping technology decisions.
PAYMENTS & MONEY
Kertas putih EPAA: bank mencapai tahap selamat kuantum dengan melantik eksekutif bertanggungjawab dan menjejak satu aliran pembayaran, bukan inventori penuh.
APPLIED AI
Benih (seed) yang diterbitkan bersama lengkung NIST P-192, P-224, P-256, P-384 dan P-521 sebenarnya bukan output hash. Ia datang daripada penjana lrand48 pustaka C yang dimulakan dengan cap masa Unix...
APPLIED AI
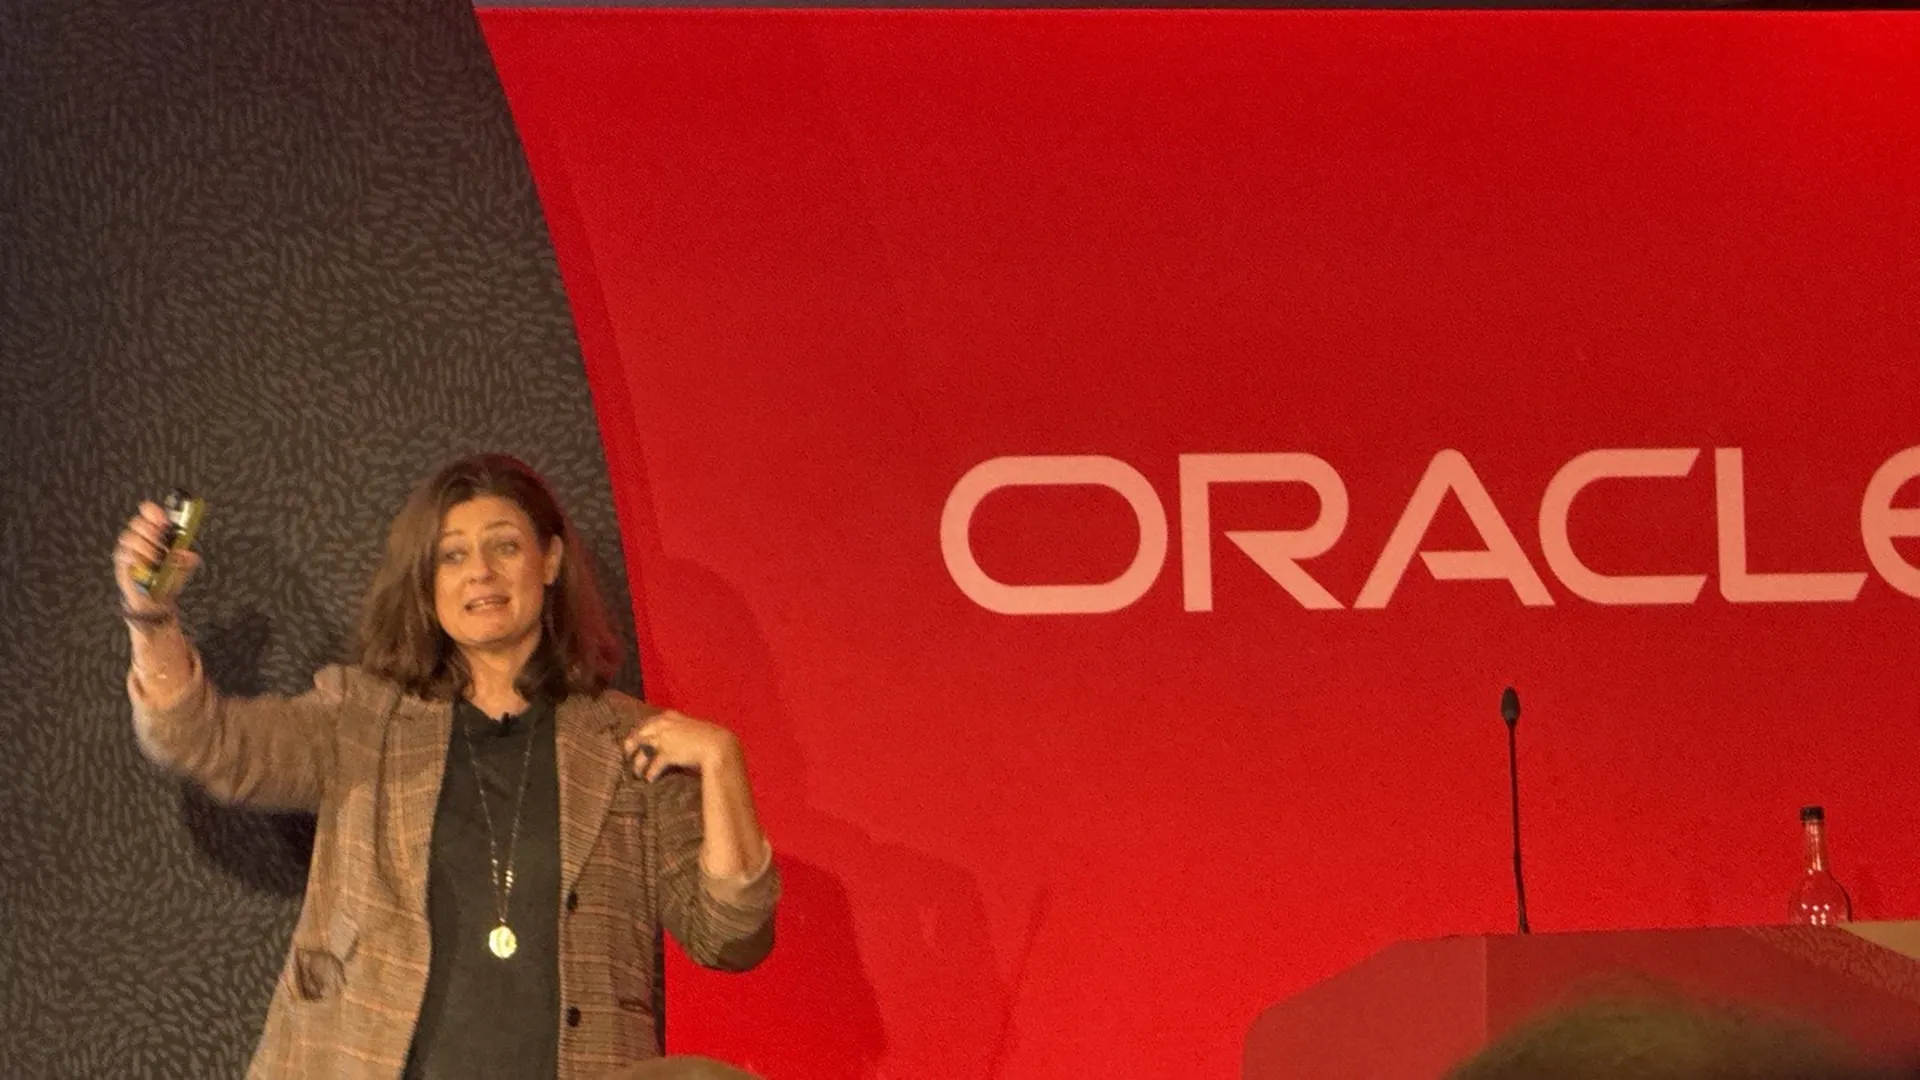
Selama 20 hingga 25 tahun, sektor perkhidmatan kewangan menganggap modenisasi sebagai projek yang mempunyai tarikh tamat. Ketika membuka Oracle Financial Services Summit di London, Dr. Leda Glyptis berhujah bahawa titik lemah industri ialah...
APPLIED AI
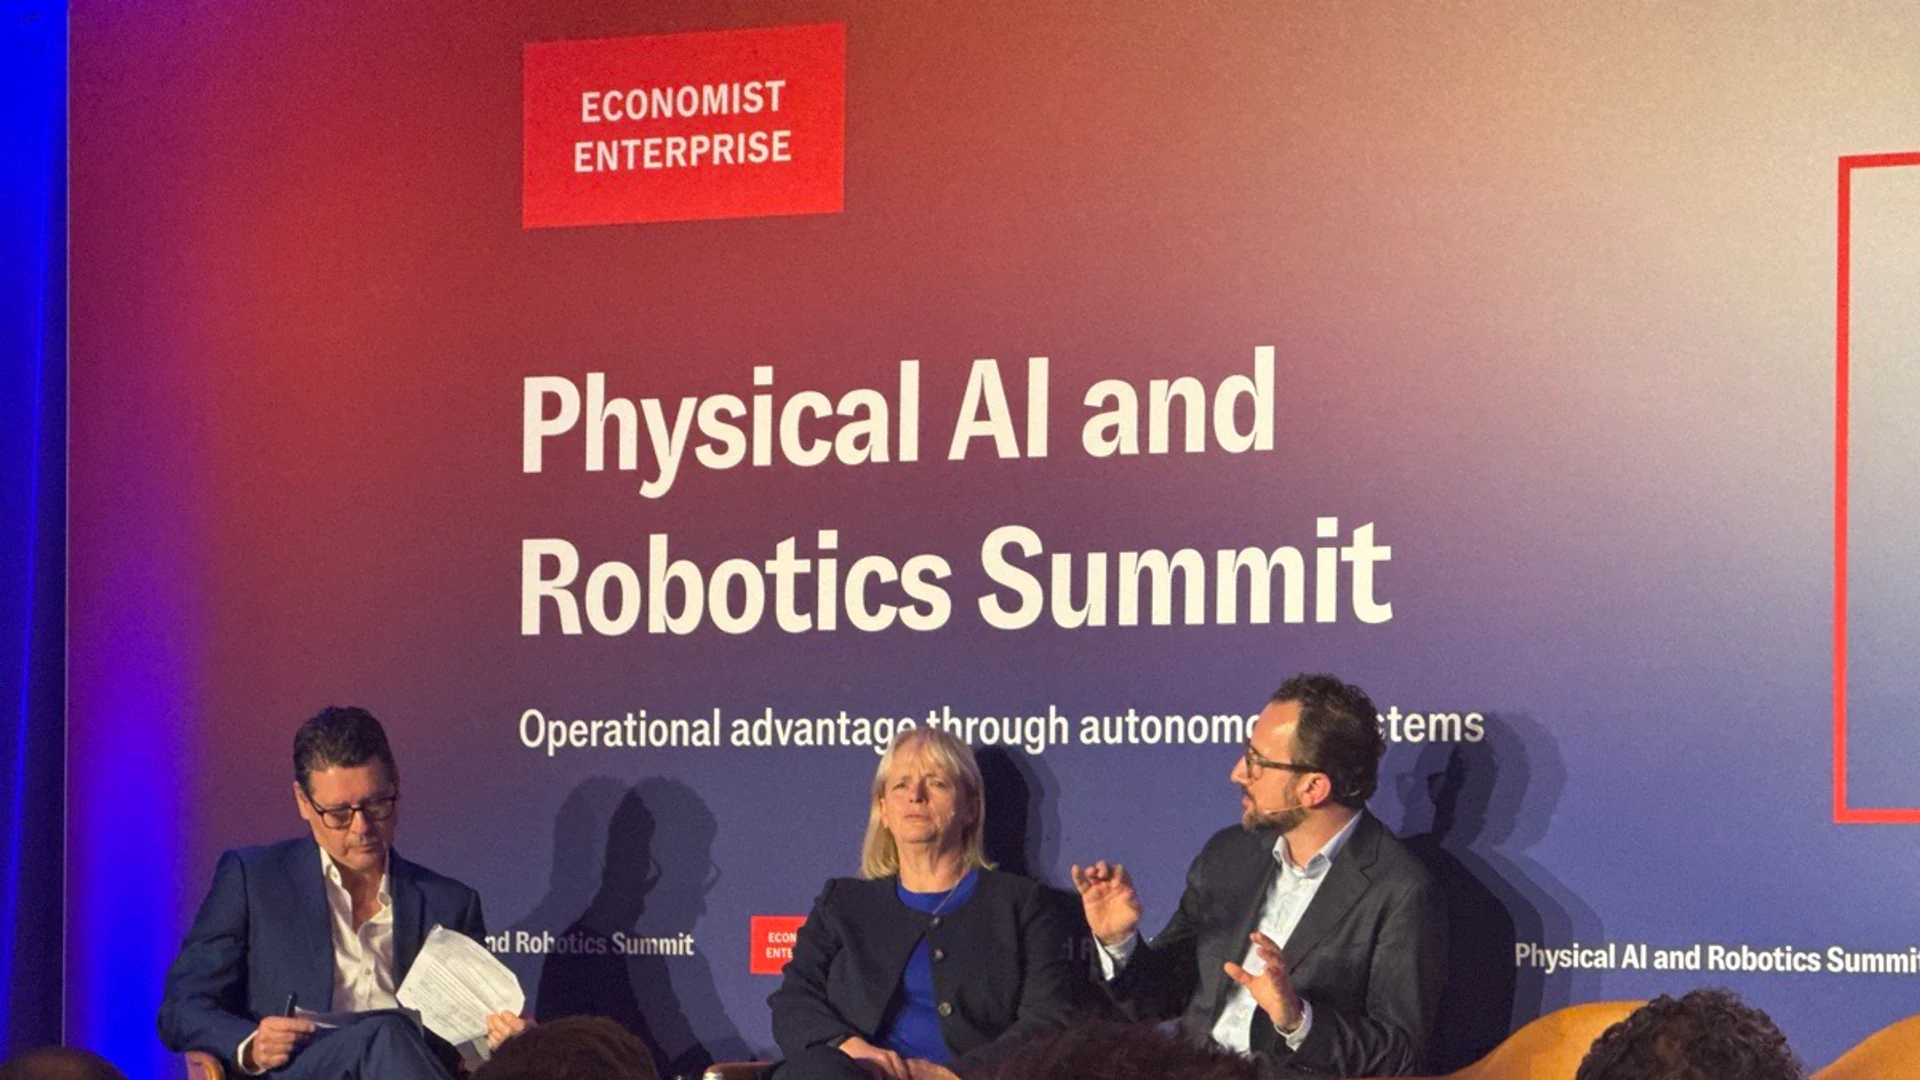
Menggunakan mesin fizikal autonomi di sisi tenaga kerja manusia mewujudkan bahaya psikologi dan undang-undang yang ketara, yang tidak pernah dihadapi oleh perisian semata-mata. Di Economist Enterprise Physical AI and Robotics Summit, pemimpin Kier Group dan British Standards Institution (BSI) menetapkan pelan tindakan tadbir urus untuk AI fizikal.
INFRASTRUCTURE & CRYPTOGRAPHY
Selama bertahun-tahun Cloudflare bergantung pada 16 pihak berkuasa sijil awam rakan kongsi tanpa pernah mengeluarkan sendiri sebarang sijil yang dipercayai umum. Kini syarikat itu berhasrat menjadi salah satunya, dan bahagian yang menarik ialah reka bentuknya: sijil klasik dan...
POLICY & RESILIENCE
Selama dua tahun pihak penyelia membaca pelan keluar yang mengandaikan satu keluar yang tiada siapa pernah kira kosnya, belanjawankan atau latih. Pada Januari alasan paling tahan lama itu tidak lagi tersedia.
POLICY & RESILIENCE
Entiti kewangan telah belajar menjawab soalan NIS2 dengan satu ayat tentang DORA. Ayat itu betul — dan hampir dikenakan pada satu peraturan yang tidak pernah ditulis untuknya.
APPLIED AI
Kelegaan pada fail berisiko tinggi tiba sembilan hari lalu. Risikonya kini ialah bank membaca satu penangguhan lalu membubarkan program yang satu kewajipannya berkuat kuasa hari ini.
APPLIED AI
Lima belas tahun doktrin risiko model ditulis semula pada April, dan perenggan yang paling penting bagi jawatankuasa risiko 2026 ialah perenggan yang menyatakan model mana yang tidak dilindungi panduan itu.
INFRASTRUCTURE & CRYPTOGRAPHY
Kebanyakan bank sudah mengira kos ujian itu. Lebih sedikit yang mengira kos rantaian bekalan yang kini menyokongnya: pasaran penyedia ujian terakreditasi pada jam tiga tahun yang segerak, dan risikan ancaman yang mesti datang dari luar pada setiap kali.
INFRASTRUCTURE & CRYPTOGRAPHY
Setiap pelan hala tuju pasca-kuantum mengandaikan satu inventori yang tidak wujud. Daftar aset tahu pelayan, pemilik dan tahap kritikalnya; ia tidak tahu algoritma, panjang kunci, pustaka atau tarikh tamat tempoh.
APPLIED AI
Tidak boleh diubah bukan bermaksud dipercayai. Apabila penyelesaian segera dan AI kebarangkalian mengubah perbankan, lejar tidak diperakui menjadi titik lemah.