Sebastien Rousseau

CATEGORY

Kebijakan dan ketahanan

DORA, EU AI Act, NIST standards, third-party risk — the supervisory pressure shaping technology decisions.

4 tags

Tags in this category

  • DORA — 63 articles

    Digital Operational Resilience Act — register of information, ICT third-party risk, threat-led penetration testing, and the operational resilience programme banks must run.

  • EU AI Act — 8 articles

    Implementation guidance, supervisory expectations, high-risk system classification, and the conformity-assessment burden the Act puts on banks.

  • Third-party risk — 8 articles

    ICT third-party risk under DORA, EBA outsourcing guidelines, and the supervisory expectation around critical-vendor concentration.

  • NIST — 6 articles

    NIST standards relevant to banking — FIPS 203/204, AI RMF, SP 800/1800 series — and the supervisory adoption patterns around them.

APPLIED AI

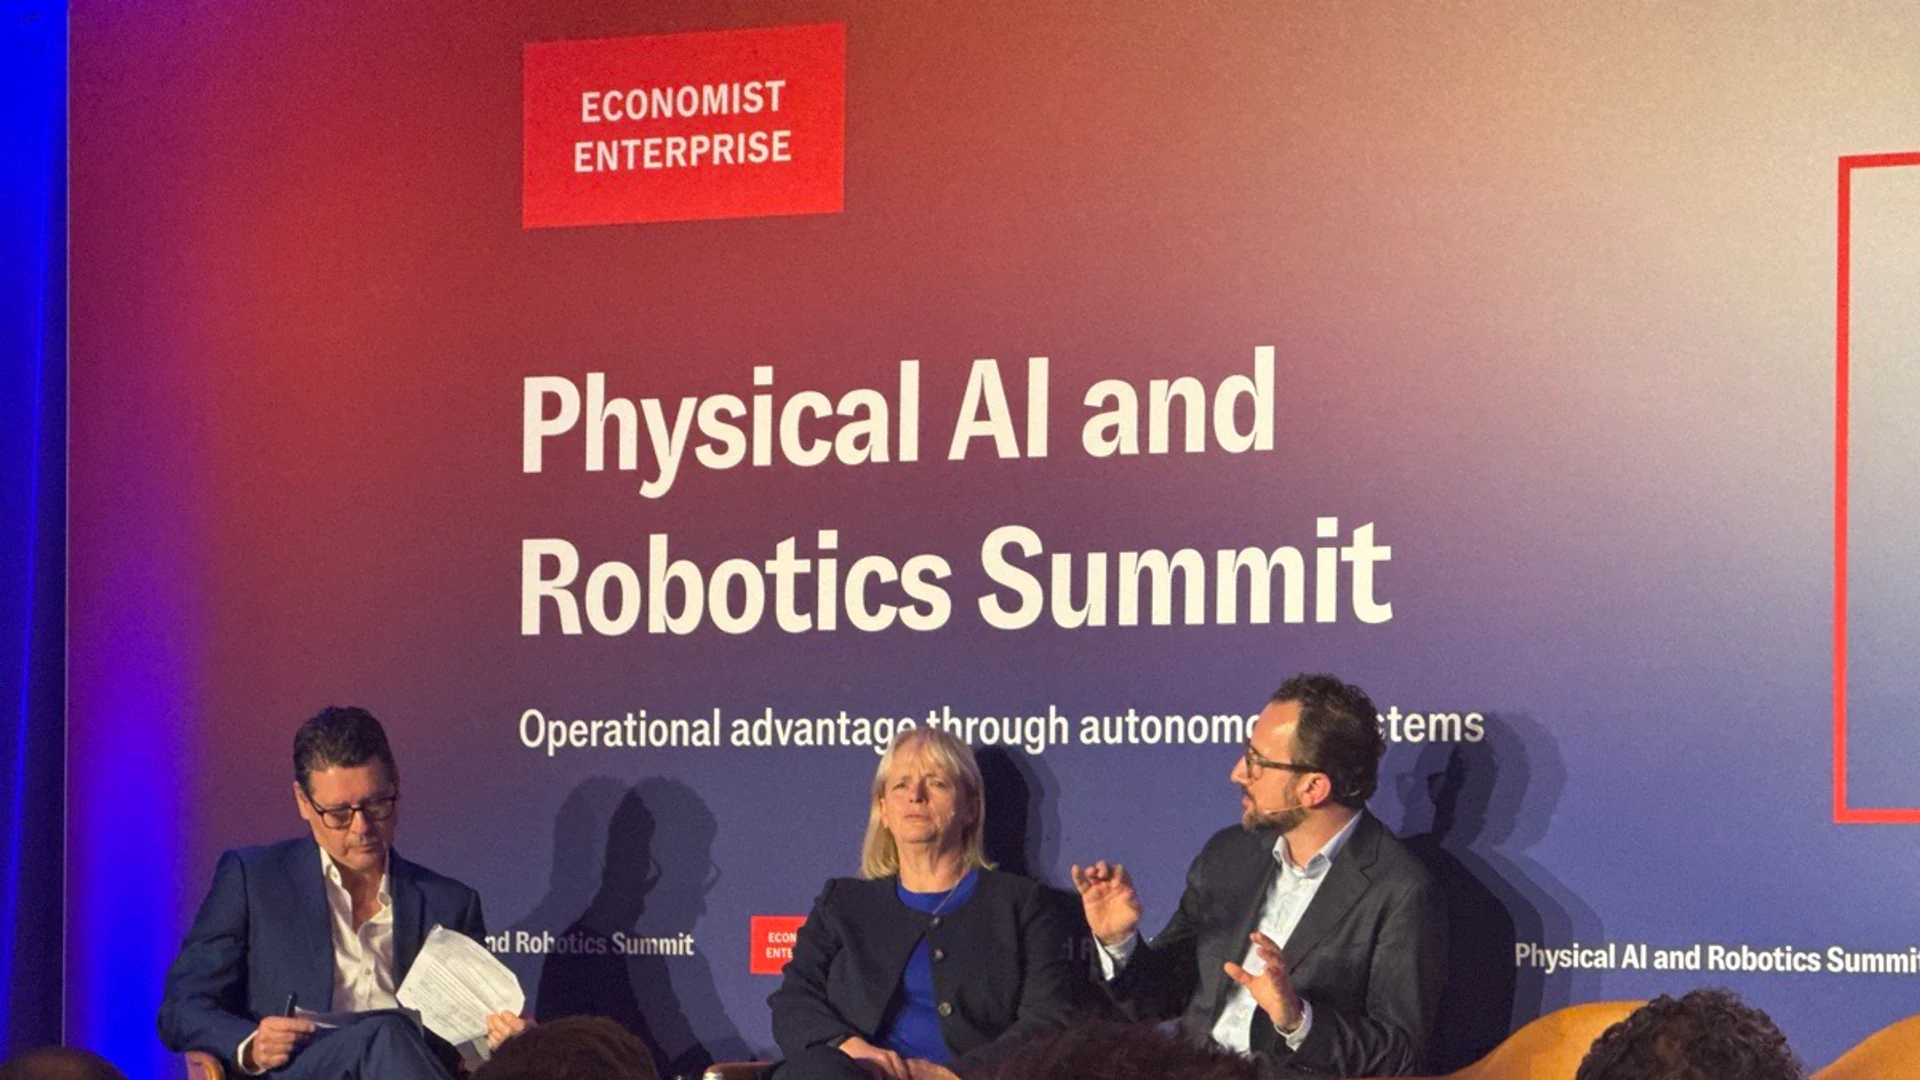
AI fisik dan tata kelola tenaga kerja: kepercayaan dan tanggung jawab

Menempatkan mesin fisik otonom di samping tenaga kerja manusia menimbulkan bahaya psikologis dan hukum yang tajam, yang tidak pernah dihadapi perangkat lunak murni. Di Economist Enterprise Physical AI and Robotics Summit, pemimpin Kier Group dan British Standards Institution (BSI) menetapkan cetak biru tata kelola AI fisik.

INFRASTRUCTURE & CRYPTOGRAPHY

Cloudflare ingin menjadi CA sendiri akibat konsentrasi CA gratis

Selama bertahun-tahun Cloudflare mengandalkan 16 otoritas sertifikat publik mitra tanpa pernah menerbitkan sendiri satu pun sertifikat tepercaya publik. Kini perusahaan itu berniat menjadi salah satunya, dan bagian menariknya adalah rancangannya: sertifikat klasik dan...

POLICY & RESILIENCE

DORA menyelamatkan Anda dari NIS2. Dari CRA tidak akan.

Entitas keuangan telah belajar menjawab pertanyaan NIS2 dengan satu kalimat tentang DORA. Kalimat itu benar — dan sebentar lagi akan diterapkan pada regulasi yang tak pernah ditulis untuknya.